




 Spotify
 iTunes
 Amazon
 Microsmeta Podcast
 Feed Atom 0.3
 Visiteurs Français
 English Visitors
 Visite guidate a Roma
 Think different!




\\ Home Page : Storico (inverti l'ordine)
Di seguito tutti gli interventi pubblicati sul sito, in ordine cronologico.
Di Alex (del 17/11/2026 @ 17:00:00, in Natura spettacolare, letto 266 volte)
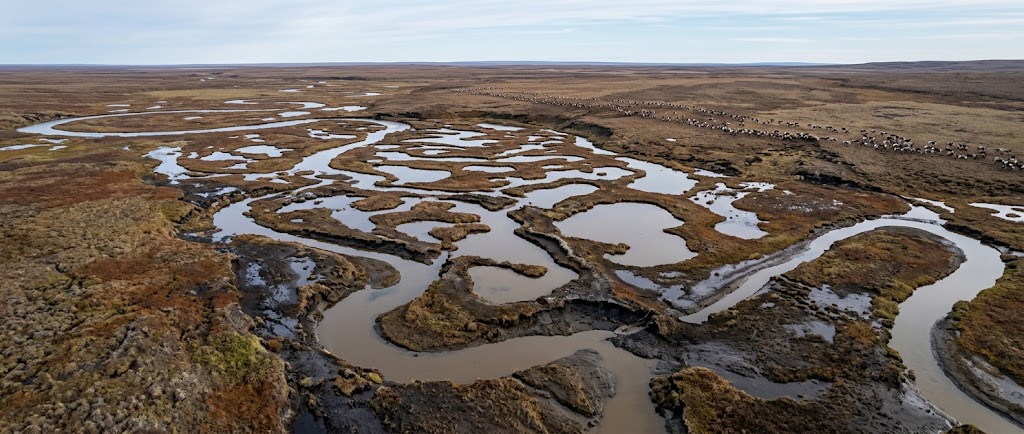
Distesa di laghi termocarsici e fessure di permafrost fuso nella tundra dello Slope Boreale artico
Bonus Video
Geocriologia del permafrost continuo e la formazione dei cunei di ghiaccio
Nelle vaste distese deserte dello Slope Boreale, che si estendono dalla catena montuosa dei Brooks Range fino alle coste gelide del mar di Beaufort in Alaska e nei territori artici settentrionali, il terreno ha riposato per oltre centomila anni in uno stato di congelamento perenne. Questa coltre criosferica, nota come permafrost continuo, raggiunge profondità superiori a seicento metri ed è caratterizzata da una complessa matrice poligonale di cunei di ghiaccio massivo intercalati a limi organici e torbe pleistoceniche. Fino a epoche recenti, soltanto i primi quaranta centimetri superficiali, definiti strato attivo, andavano incontro a un breve disgelo stagionale durante le poche settimane dell'estate polare, consentendo la crescita di muschi, licheni e salici nani. L'impennata termica che sta colpendo l'Artico a una velocità quadrupla rispetto alla media del pianeta sta tuttavia penetrando ben al di sotto dello strato attivo, rompendo la coesione meccanica dei cristalli di ghiaccio e avviando un collasso geologico su vasta scala.
I laghi termocarsici e il rilascio incontrollato di metano anaerobico
Quando il ghiaccio interstiziale si liquefa all'interno del sottosuolo, il volume del terreno collassa improvvisamente creando profonde depressioni imbutiformi che si riempiono rapidamente di acqua di fusione, dando origine al fenomeno geofisico dei laghi termocarsici. All'interno di questi bacini poco profondi si innesca una reazione biochimica a catena estremamente allarmante per la climatologia: la sostanza organica vegetale e animale rimasta intrappolata nel ghiaccio fin dall'ultima era glaciale, priva di ossigeno e riscaldata dall'acqua estiva, viene rapidamente metabolizzata da colonie di microrganismi metanogeni anaerobici. Il fondale di questi laghi comincia letteralmente a bollire, rilasciando costantemente nell'aria bolle di metano puro, un gas serra con un potenziale di riscaldamento atmosferico oltre ventotto volte superiore a quello dell'anidride carbonica su un arco temporale di un secolo. Durante i mesi invernali, il ghiaccio superficiale intrappola queste emissioni gassose formando cupole infiammabili che rischiano di trasformare l'intero bacino boreale da fondamentale pozzo di assorbimento del carbonio a potente emettitore attivo.
Impatto trofico sulle mandrie di caribù e collasso infrastrutturale
Lo sconvolgimento morfologico della tundra si riflette in maniera drammatica sulle dinamiche biologiche della fauna selvatica indigena, con particolare riferimento alle mandrie migratorie di caribù della tundra, come la celebre popolazione del Porcupine. Questi grandi ungulati dipendono da suoli ghiacciati e compatti per percorrere le centinaia di chilometri che separano le aree di svernamento dai terreni costieri di parto e allattamento. Il terreno che cede sotto forma di fango acquitrinoso e la moltiplicazione esponenziale dei corsi d'acqua termocarsici rallentano gli spostamenti degli animali, esponendo i piccoli neonati a un tasso insostenibile di annegamenti e all'attacco estenuante di fitti sciami di zanzare proliferati nelle acque stagnanti. Parallelamente, il cedimento strutturale del permafrost minaccia oleodotti strategici, strade sopraelevate e villaggi indigeni costieri inuit, costretti a fare i conti con l'erosione accelerata delle scogliere marine e con lo scivolamento franoso delle fondamenta dei propri abitati.
Lo Slope Boreale artico rappresenta il termometro più autentico e vulnerabile della salute climatica della Terra, dove il disgelo delle antiche memorie ghiacciate rischia di riscrivere inesorabilmente gli equilibri termodinamici del nostro futuro.
 (p)Link
 Commenti
 Storico
 Stampa
Di Alex (del 17/11/2026 @ 16:00:00, in Smartphone, letto 404 volte)
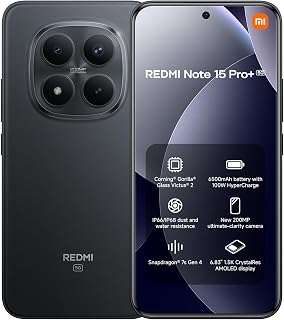
Redmi Note 16 Pro+ con scocca impermeabile e modulo fotografico da 200 megapixel
OFFERTA 🛒 Compralo ora su  |
Redmi Note 16 Pro+ democratizza l'innovazione mobile portando nella fascia media un sensore stabilizzato da duecento megapixel, ricarica ultra-rapida a 150W e certificazione di impermeabilità completa, ridefinendo il rapporto tra spesa e dotazione hardware. LEGGI TUTTO L'ARTICOLO.
Bonus Video
Architettura ottica a duecento megapixel e fusione dei fotodiodi
La frammentazione del mercato mobile ha relegato a lungo i sensori ad altissima densità di pixel ai soli dispositivi di fascia premium dal costo proibitivo. Redmi Note 16 Pro+ sovverte questa gerarchia commerciale integrando un sensore principale da duecento megapixel da un diciassettesimo di pollice, supportato da un gruppo ottico a sette lenti con trattamento antiriflesso a livello atomico e stabilizzazione ottica dell'immagine OIS ad alta escursione. La vera forza del sensore risiede nell'algoritmo di fusione a matrice quad-pixel: in condizioni di luce diurna, la fotocamera scatta a risoluzione piena per catturare micro-dettagli architettonici e texture complesse, mentre in contesti di scarsa illuminazione raggruppa sedici pixel adiacenti in un unico super-pixel da oltre due micron. Questa conversione hardware abbatte il rumore termico di fondo e consente di raggiungere una gamma dinamica comparabile a quella delle fotocamere professionali dedicate, consentendo inoltre uno zoom in-sensor ottico loss-less fino a quattro ingrandimenti senza perdita percettibile di nitidezza.
Ricarica termica a 150W e chimica delle celle al grafene
L'alimentazione energetica del dispositivo abbandona le tradizionali configurazioni a singola cella per adottare un'architettura di carica bidirezionale con batteria sdoppiata da cinquemiladuecento milliampereora complessivi. Il sistema HyperCharge a 150W impiega pompe di carica ad alta efficienza che riducono le perdite parassitarie e mantengono la temperatura d'esercizio costantemente al di sotto dei quaranta gradi durante l'intero ciclo di alimentazione. L'integrazione di fogli di grafene ad altissima conducibilità termica e di una generosa camera di vapore in rame consente di completare una ricarica da zero al cento percento in appena quattordici minuti di sosta alla presa di corrente. I chip di gestione proprietari monitorano costantemente il voltaggio dei singoli elementi chimici, prevenendo la formazione di micro-dendriti metallici sull'anodo e garantendo la conservazione di oltre l'ottantacinque percento della capacità nominale originale anche dopo milleduecento cicli completi di scarica profonda.
Resistenza strutturale certificata e display AMOLED a 144Hz
A completare il quadro di una dotazione d'eccezione interviene la certificazione IP68 contro l'infiltrazione di polveri sottili e immersioni continue in acqua dolce fino a due metri di profondità, una caratteristica raramente riscontrabile nella fascia di prezzo intermedia. Il telaio in alluminio pressofuso è protetto anteriormente da un cristallo Corning Gorilla Glass Victus di seconda generazione, sagomato con bordi curvi ergonomici per facilitare l'impugnatura a una mano. Il pannello frontale impiega una matrice AMOLED da sei virgola sessantasette pollici con risoluzione 1.5K e frequenza di aggiornamento variabile fino a 144Hz, capace di raggiungere picchi di luminosità locale pari a tremila nit sotto la luce diretta del sole. L'attenuazione PWM a oltre tremila hertz elimina l'affaticamento visivo durante le sessioni notturne di lettura, rendendo l'esperienza visiva fluida e confortevole in ogni condizione ambientale.
Redmi Note 16 Pro+ dimostra con pragmatismo industriale che la democratizzazione delle specifiche di vertice è ormai una realtà compiuta, offrendo agli utenti prestazioni fotografiche, energetiche e costruttive che fino a ieri erano riservate esclusivamente ai modelli ammiraglia.
Di Alex (del 17/11/2026 @ 15:00:00, in Natura spettacolare, letto 297 volte)
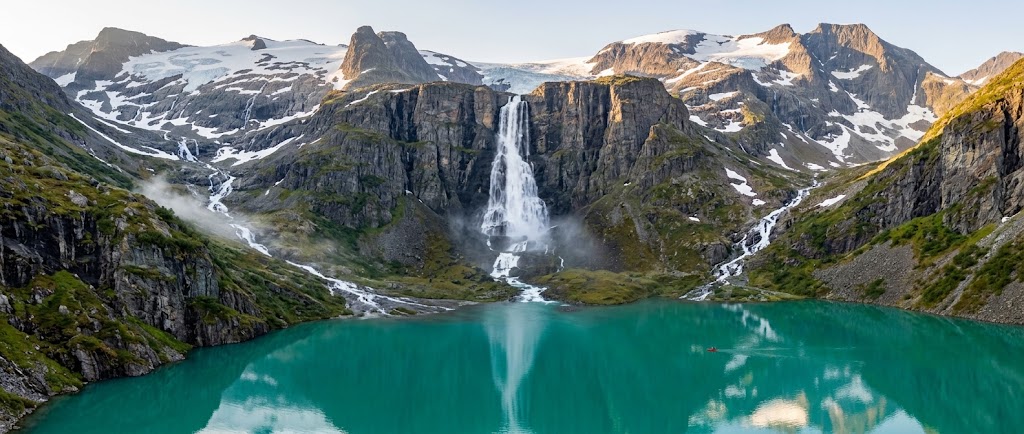
La spettacolare caduta d'acqua della cascata Ramnefjellsfossen a precipizio sulle acque turchesi del lago Lovatnet
Bonus Video
Idrografia glaciale e la sequenza dei salti dal Ramnefjellbreen
Nascosta nel cuore della contea di Vestland, all'interno della suggestiva valle di Lodalen nel comune di Stryn, la cascata Ramnefjellsfossen, storicamente nota nei registri idrografici anche con le denominazioni di Utigordfossen o Utigardsfossen, si colloca al terzo posto tra le cadute d'acqua più alte del continente europeo e tra le prime dieci del pianeta. Con un dislivello verticale complessivo calcolato in ben ottocentodiciotto metri, questo torrente titanico nasce direttamente dal fronte di ablazione del ghiacciaio Ramnefjellbreen, un braccio sospeso del mastodontico ghiacciaio continentale Jostedalsbreen, la più grande calotta di ghiaccio dell'Europa continentale. La massa d'acqua di fusione scaturisce a oltre millecinquecento metri di quota sopra il livello del mare, raccogliendosi in una forra rocciosa per poi lanciarsi sulla scarpata a strapiombo del monte Ramnefjellet attraverso una sequenza spettacolare di tre salti successivi, il più imponente dei quali compie un balzo ininterrotto nell'aria di oltre seicento metri prima di infrangersi sui gradini basaltici sottostanti.
L'origine del colore turchese del Lovatnet e la farina di roccia
L'acqua scrosciante della cascata conclude la sua tumultuosa discesa riversandosi direttamente nel lago Lovatnet, un bacino lacustre di origine glaciale famoso in tutto il mondo per la sua straordinaria e irreale colorazione verde smeraldo e turchese brillante. Questa caratteristica cromatica non è dovuta a riflessi celesti o alla presenza di alghe planctoniche, bensì a un raffinato processo di sedimentazione geomorfica: la colossale massa di ghiaccio del Jostedalsbreen scivola lentamente sulle rocce madri di gneiss e granito, macinandole per attrito continuo fino a ridurle in una polvere microscopica impalpabile nota come farina di roccia glaciale. Le particelle minerali sospese nelle acque di fusione della Ramnefjellsfossen non precipitano sul fondo a causa delle loro ridottissime dimensioni microscopiche, rimanendo a mezz'acqua nel lago dove rifrangono la luce solare incidente, assorbendo le lunghezze d'onda rosse e diffondendo verso l'occhio umano unicamente le tonalità turchesi più pure e scintillanti.
Le catastrofi storiche del monte Ramnefjellet e la memoria di Lodalen
La grandiosità paesaggistica della cascata è indissolubilmente legata a una delle pagine più drammatiche della storia geologica norvegese del ventesimo secolo dopo Cristo. La parete rocciosa del monte Ramnefjellet, resa fragile dall'infiltrazione continua di acqua di disgelo e dai cicli stagionali di gelo e disgelo crioclastico, è stata teatro di due immani disastri geologici nel 1905 e nel 1936 dopo Cristo. In entrambe le occasioni, colossali blocchi di roccia da centinaia di migliaia di metri cubi si staccarono dalla sommità della montagna precipitando da oltre cinquecento metri d'altezza direttamente nel lago Lovatnet. L'impatto ciclopico sollevò mostruosi tsunami d'acqua dolce alti oltre settanta metri che spazzarono via i fiorenti villaggi rivieraschi di Nesdal e Bodal, cancellando decine di vite umane e lasciando la vallata spopolata. Oggi il silenzio sacro che avvolge le rive del lago e il rombo perenne della Ramnefjellsfossen ricordano ai visitatori la fragile convivenza tra l'uomo e le forze titaniche della natura alpina.
La cascata Ramnefjellsfossen unisce l'incanto visivo delle nevi eterne alla memoria austera della pietra caduta, ergendosi come uno dei monumenti naturali più potenti e toccanti della geografia della Norvegia.
Di Alex (del 17/11/2026 @ 14:00:00, in Natura spettacolare, letto 283 volte)
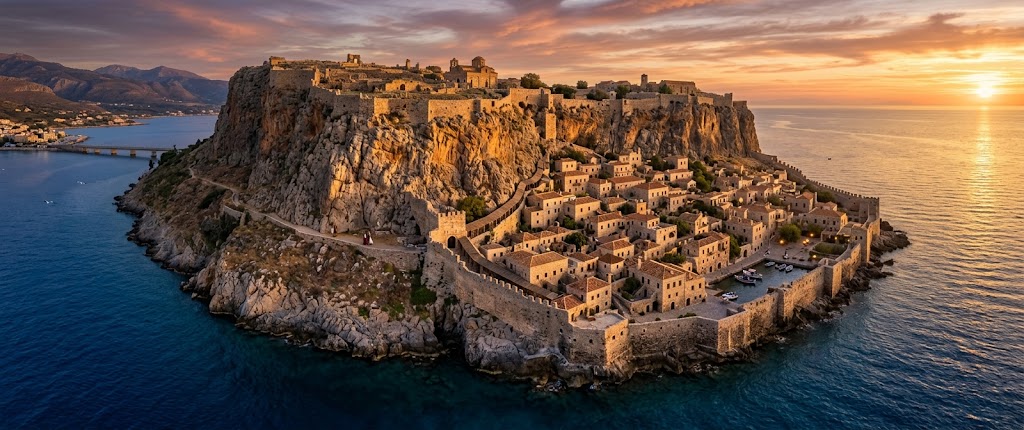
Scorcio delle mura fortificate e dei tetti in pietra della cittadella bizantina di Monemvasia a picco sul mare
Bonus Video
La fortezza naturale sul mare e la genesi dell'istmo a unico accesso
Lungo la costa sud-orientale della penisola della Laconia, nel Peloponneso, si innalza una mastodontica rupe monolitica di calcare bruno che emerge dalle acque del mar Egeo per oltre trecento metri di altezza e un chilometro e mezzo di lunghezza. Questo imponente scoglio roccioso, soprannominato per la sua maestosa solitudine la Gibilterra della Grecia, era originariamente parte della terraferma prima che un tremendo terremoto sottomarino lo separasse dalla costa nel 375 dopo Cristo. La sua identità storica e toponomastica nacque nel sesto secolo dopo Cristo, quando gli abitanti della vicina Sparta, in fuga dalle devastanti invasioni degli slavi e degli avari, scelsero la scogliera per fondare un insediamento inespugnabile battezzato Monemvasia, dai termini greci mone embasis, che significano letteralmente unico accesso. La cittadella era infatti collegata al continente unicamente attraverso una sottile striscia artificiale di terra e un ponte levatoio ligneo, risultando totalmente invisibile e inattaccabile dal lato della terraferma grazie alla parete montuosa verticale che la proteggeva alle spalle.
Urbanistica difensiva bizantina, i vicoli dromoi e le volte in pietra
L'architettura urbana di Monemvasia è un prodigio di ingegneria militare e adattamento morfologico che si articola su due livelli altimetrici distinti: la Città Alta, arroccata sulla sommità dell'altopiano pianeggiante dove risiedeva la guarnigione militare e il governatore bizantino, e la Città Bassa, che degrada verso il mare protetta da una possente cinta muraria merlata a forma di tenaglia. Le strade dell'abitato, chiamate dromoi, sono strettissimi corridoi pedonali selciati con ciottoli marini, progettati con curve improvvise e passaggi voltati a galleria per spezzare l'impeto del vento invernale e impedire a eventuali invasori penetrati dalle mura di muovere in formazione serrata. Le case-torri dei notabili, edificate in blocchi regolari di calcare locale e malta di pozzolana, presentavano aperture minime al pianterreno e cisterne ipogee per la raccolta capillare delle acque piovane, consentendo alla popolazione di resistere ad assedi marittimi durati fino a tre anni consecutivi senza mai capitolare per sete o fame.
Il gioiello di Santa Sofia, il vino Malvasia e la memoria della dominazione veneziana
Il patrimonio artistico e spirituale del borgo raggiunge il suo culmine nei quaranta edifici di culto storici edificati tra l'apogeo bizantino e le alterne dominazioni della Repubblica di Venezia e dell'Impero Ottomano. Sulla vertiginosa scarpata della Città Alta svetta la spettacolare chiesa di Santa Sofia, fondata nel dodicesimo secolo dopo Cristo dall'imperatore Andronico II Paleologo: la sua pianta ottagonale sormontata da una cupola maestosa affrescata custodisce capitelli istoriati e frammenti di mosaici che dialogano costantemente con la linea dell'orizzonte marino sottostante. Oltre che come bastione militare, Monemvasia fu celebre in tutte le corti rinascimentali d'Europa come emporio commerciale d'eccellenza per la produzione e l'esportazione del Malvasia, il celebre vino liquoroso dolce e aromatico ricavato dai vigneti terrazzati della Laconia, imbarcato sulle galee veneziane per dissetare i mercanti di Londra, Bruges e Venezia, lasciando un'impronta indelebile nella storia agraria e culturale dell'intero Mediterraneo.
Monemvasia conserva intatta la solennità di una nave di pietra ancorata all'Egeo, dove il silenzio dei vicoli voltati e l'eco lontana delle onde continuano a custodire la memoria gloriosa e immortale della civiltà bizantina.
Di Alex (del 17/11/2026 @ 13:00:00, in PC Desktop miniPC e All-in-one, letto 283 volte)
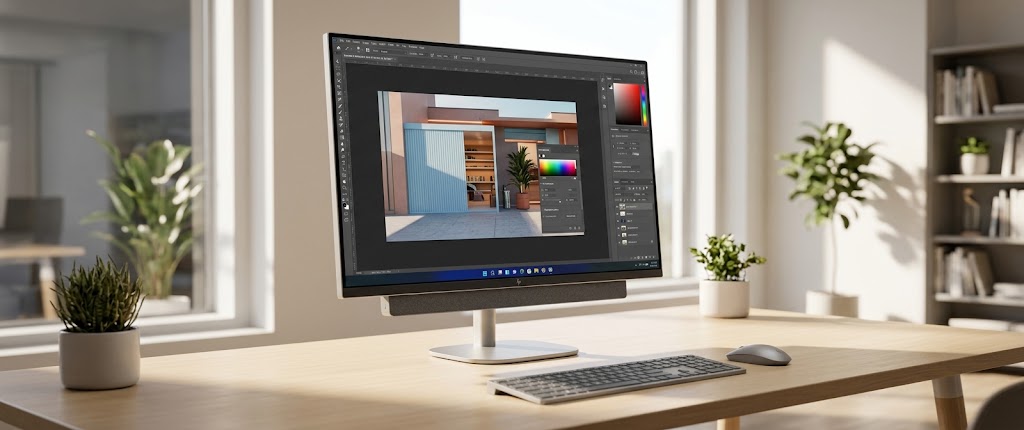
Postazione All-in-One HP OmniStudio X da 31 pollici con display 4K a 144Hz e base in alluminio
| OFFERTA 🛒 Compralo ora su |
HP OmniStudio X AIO 31 pollici ridefinisce il concetto di computer all-in-one professionale unendo uno schermo 4K a 144Hz calibrato in fabbrica, acustica cinematografica e calcolo neurale dedicato per la creazione avanzata di contenuti visivi. LEGGI TUTTO L'ARTICOLO.
Bonus Video
Pannello IPS Black 4K a 144Hz e fedeltà cromatica professionale
La postazione desktop all-in-one è stata spesso considerata una soluzione di compromesso, sacrificata nei formati d'ingombro a scapito della precisione grafica e delle prestazioni assolute. HP OmniStudio X da trentuno pollici e mezzo scardina questa convenzione adottando un pannello di grado cinematografico basato sulla recente tecnologia IPS Black, capace di raddoppiare il rapporto di contrasto statico nativo fino a duemila a uno e garantire neri profondi senza gli aloni tipici dei display tradizionali. La risoluzione Ultra HD 4K a 3840 per 2160 pixel si combina con una frequenza di aggiornamento a 144Hz con supporto FreeSync Premium, consentendo un rendering visivo privo di strappi sia nel montaggio video timeline ad alta risoluzione che nella modellazione tridimensionale interattiva. La calibrazione cromatica eseguita singolarmente su ciascun esemplare copre il novantotto percento dello spazio colore DCI-P3 con una deviazione Delta E inferiore a uno, mentre il rivestimento antiriflesso a micro-incisione disperde le luci ambientali dello studio senza ridurre la nitidezza dei dettagli più minuti.
Accelerazione neurale ibrida e flussi di lavoro per l'intelligenza artificiale
All'interno della slanciata base in alluminio riciclato batte un'architettura computazionale progettata specificamente per l'era dell'elaborazione ibrida locale. La presenza combinata di processori centrali a moltiplicazione di core e di una potente unità NPU capace di erogare oltre cinquanta trilioni di operazioni al secondo trasforma il computer in un laboratorio di intelligenza artificiale autonomo. I professionisti della grafica e del montaggio possono eseguire modelli di diffusione visiva, mascheramento automatico e upscaling neurale direttamente sul silicio locale, senza dover trasmettere dati sensibili a server cloud esterni o pagare sottoscrizioni computazionali orarie. Il software proprietario HP AI Creation Center alloca dinamicamente i carichi tensoriali tra la NPU a bassissimo consumo e la GPU grafica discreta, garantendo che l'esportazione di sequenze video complesse a dieci bit in formato ProRes o AV1 avvenga in background senza mai rallentare la reattività del sistema operativo.
Architettura acustica a sei diffusori e connettività universale
La cura ingegneristica riposta nella sezione audio trasforma il monitor in un vero e proprio impianto di riferimento da sala di missaggio. Integrata nella parte inferiore dello chassis si trova una barra acustica a sei trasduttori accordata dagli specialisti di Poly, comprendente due tweeter a cupola in seta per le frequenze cristalline e quattro woofer contrapposti con radiatori passivi che eliminano le vibrazioni meccaniche trasmesse alla scrivania. L'audio spaziale supporta la decodifica Dolby Atmos, consentendo una precisa localizzazione tridimensionale delle tracce sonore durante la fase di mastering. La connettività posteriore implementa due porte Thunderbolt 4 ad alta velocità, uscite video dedicate per connettere display secondari e un ingresso HDMI bidirezionale che permette di utilizzare lo spettacolare schermo da trentuno pollici come monitor esterno per computer portatili o console da gioco, prolungando il ciclo di vita dell'hardware ben oltre la naturale obsolescenza dei componenti interni.
HP OmniStudio X dimostra che il design monolitico dell'all-in-one può convivere felicemente con la potenza di una workstation specialistica, offrendo ai creatori digitali una tela visiva e sonora senza precedenti sulla propria scrivania.
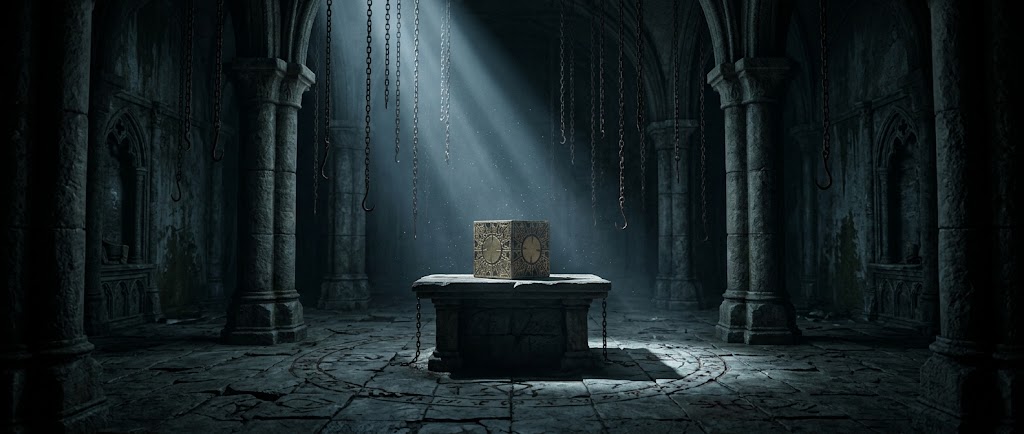
Scenografia oscura del videogioco Clive Barker's Hellraiser Revival con la Configurazione del Lamento in primo piano
| OFFERTA 🛒 Compralo ora su |
In arrivo l'8 ottobre 2026 sotto la direzione creativa dello stesso Clive Barker e sviluppato da Saber Interactive, Hellraiser: Revival trasporta il mito dei Cenobiti in un survival horror in prima persona di brutale intensità psicologica. LEGGI TUTTO L'ARTICOLO.
Bonus Video
La visione autoriale di Clive Barker e l'eredità filosofica dei Cenobiti
Il panorama videoludico dell'orrore ha spesso ridotto l'universo narrativo di Hellraiser a banali mostri splatter dotati di catene arrugginite, travisando la profonda indagine sul desiderio carnale, sul dolore e sulla trascendenza spirituale delineata da Clive Barker nella sua novella Schiavi dell'Inferno. Il nuovo capitolo interattivo Hellraiser: Revival, la cui pubblicazione è stata ufficialmente confermata per l'8 ottobre 2026 su PC e console dell'attuale generazione, segna lo storico ritorno del maestro britannico nel ruolo di direttore creativo e sceneggiatore principale del progetto. L'opera è affidata agli esperti ingegneri di Saber Interactive, già noti per la maestria tecnica nella gestione di folle dinamiche e nell'ottimizzazione di motori grafici proprietari. La trama scava nelle origini labirintiche del regno governato dal Leviatano, collocando il giocatore nei panni di uno studioso di occultismo trascinato all'interno di una dimensione carceraria multidimensionale dove il confine tra estasi sublime e supplizio eterno viene costantemente messo in discussione dalle entità dell'Ordine della Fenditura.
Dinamiche survival horror in prima persona e la Configurazione del Lamento
Abbandonando qualsiasi tentazione da sparatutto d'azione frenetico, il titolo adotta una visuale rigorosamente in prima persona per massimizzare la sensazione di claustrofobia e vulnerabilità fisiologica del protagonista. Il cuore meccanico dell'interazione ludica ruota attorno alla leggendaria scatola di Lemarchand, la Configurazione del Lamento: il manufatto geometrico in legno intarsiato e ottone dorato deve essere manipolato fisicamente dal giocatore attraverso controlli aptici analogici per alterare la struttura dell'ambiente circostante, aprire varchi tra pareti mobili e risolvere complessi enigmi dimensionali. L'uso della scatola attira tuttavia inevitabilmente l'attenzione dei Cenobiti: Pinhead e i suoi discepoli non possono essere abbattuti con armi convenzionali, bensì elusi tramite un sofisticato sistema di occultamento sonoro e gestione del panico fisiologico, dove il respiro accelerato del protagonista e il suo battito cardiaco possono tradirne la posizione anche dietro paratie metalliche.
Illuminazione volumetrica Unreal Engine e manipolazione fisica dei tessuti
Sotto il profilo strettamente grafico e tecnologico, la produzione sfrutta al limite le più recenti librerie di Unreal Engine, implementando geometrie micrometriche Nanite e un'illuminazione globale Lumen interamente dinamica. L'atmosfera visiva è caratterizzata da ambienti scuri lacerati da lame di luce polverosa, dove superfici in cuoio lacerato, catene metalliche uncinate in tensione dinamica e fluidi biologici reagiscono in modo fisicamente plausibile al riverbero luminoso. La simulazione fisica dei tessuti anatomici e la deformazione delle superfici organiche trasmettono un senso di repulsione e bellezza decadente fedele all'estetica barocca barkeriana. Il comparto sonoro, registrato con microfoni binaurali in sale acustiche riverberanti e arricchito da lamenti metallici dissonanti e sussurri gutturali non lineari, è concepito per disorientare l'ascoltatore, trasformando ogni singolo passo all'interno del labirinto in una discesa senza ritorno nelle profondità dell'inquietudine umana.
Clive Barker's Hellraiser: Revival si preannuncia come un'esperienza artistica e ludica radicale, capace di restituire al genere survival horror la sua dignità filosofica e di riaffermare l'orrore cosmico dei Cenobiti come uno dei capisaldi immaginativi della modernità.
L'autunno caldo della guerra ibrida: frigoriferi sabotati, scuole evacuate in Europa, servizi USA KO
Di Alex (del 17/11/2026 @ 11:00:00, in Geopolitica e tecnologia, letto 348 volte)
Guerra ibrida tra Europa e Stati Uniti: sabotaggi, falsi allarmi e blackout dell'autunno 2026
Frigoriferi trasformati in forni, scuole evacuate per email partite da Taiwan, banche e aeroporti paralizzati: dietro questa catena di crisi c'è la guerra ibrida di Stati ostili o il collasso di infrastrutture invecchiate? LEGGI TUTTO L'ARTICOLO.
Bonus Video
Il quadro d'insieme: due sponde dell'Atlantico, una sola domanda
Tra l'ottobre e il novembre del 2026, l'Occidente è stato investito da una sequenza senza precedenti di crisi tecnologiche, sabotaggi fisici e operazioni psicologiche che hanno messo a nudo la fragilità della vita quotidiana digitale. Sulla sponda europea dell'Atlantico, un attacco informatico ha manomesso i sistemi di refrigerazione di oltre 700 supermercati e di tre depositi nazionali del sangue — trasformando letteralmente i congelatori in forni durante la notte — mentre un'ondata di oltre 8.000 false email di allarme bomba ha costretto all'evacuazione migliaia di scuole (6.300 in un solo giorno in Italia) e al dirottamento di decine di voli commerciali. Sull'altra sponda dell'oceano, in appena sei giorni (dal 12 al 17 novembre 2026), gli Stati Uniti hanno registrato una catena di blackout informatici che ha paralizzato in rapida successione la posta elettronica di Microsoft in 74 Paesi, l'intero traffico aereo nazionale gestito dalla Federal Aviation Administration (FAA), le transazioni della più grande banca americana (JPMorgan Chase) con un effetto domino su tutto il settore finanziario, i decolli della United Airlines, i servizi cloud e di pagamento di Apple e persino la rete segreta interna della National Security Agency (NSA).
L'analisi tecnica e geopolitica delle fonti internazionali porta a una conclusione netta ma articolata su entrambi i fronti: in Europa siamo di fronte a veri e propri atti di sabotaggio e guerra ibrida orchestrati da attori ostili esteri, mentre negli Stati Uniti, pur in assenza di prove pubbliche di un singolo attacco hacker diretto, la concomitanza dei crolli non è affatto casuale né dovuta a un semplice aumento del traffico degli utenti. Per gli episodi europei, le indagini forensi hanno già prodotto attribuzioni e piste investigative precise: il 9 novembre 2026 il governo francese ha accusato formalmente l'unità cyber Shahid Kaveh dei Pasdaran iraniani (IRGC) per il sabotaggio dei supermercati (accusa respinta da Teheran come infondata), mentre le agenzie di sicurezza e le società di cyber-intelligence (tra cui Europol, CERT-UA e Intrinsec) esaminano il coinvolgimento di gruppi mercenari legati agli apparati russi — come il DaVinci Group (UAC-0050) — dietro la campagna psicologica degli allarmi bomba.
Negli Stati Uniti, invece, le metriche di rete dimostrano che i servizi non sono caduti perché c'erano "troppi utenti connessi", bensì per il collasso di infrastrutture obsolete (in certi casi vecchie di 25 anni) schiacciate da errori di configurazione e da una corsa disperata agli aggiornamenti di sicurezza. Come ammesso pubblicamente dal Direttore della National Intelligence (DNI) statunitense Jay Clayton, i modelli di Intelligenza Artificiale (IA) stanno portando alla luce falle informatiche critiche — come una recente vulnerabilità nel linguaggio PHP — a un ritmo tale da costringere agenzie governative e grandi aziende a installare massicce "toppe" (patch) di sicurezza tutte insieme per non essere hackerate, mandando in blocco i propri stessi server.
Resta allora un interrogativo politico cruciale: perché i governi e i colossi tecnologici si affrettano a escludere l'ipotesi di un attacco coordinato nel giro di poche ore, quando un'indagine informatica forense richiede normalmente settimane o mesi di lavoro? La risposta risiede nella gestione strategica del panico e della deterrenza nazionale. Ammettere che un avversario straniero possa spegnere i bancomat, bloccare gli aeroporti o avariare il cibo nei supermercati — oppure confessare che le reti della prima superpotenza mondiale vanno in tilt da sole nel tentativo di difendersi — significherebbe innescare corse agli sportelli bancari (bank run), crolli di Borsa e una perdita di fiducia nelle istituzioni. Nelle sezioni che seguono analizzeremo nel dettaglio ciascuno di questi tre fronti, traducendo i tecnicismi informatici e geopolitici in un linguaggio chiaro e accessibile a chiunque.
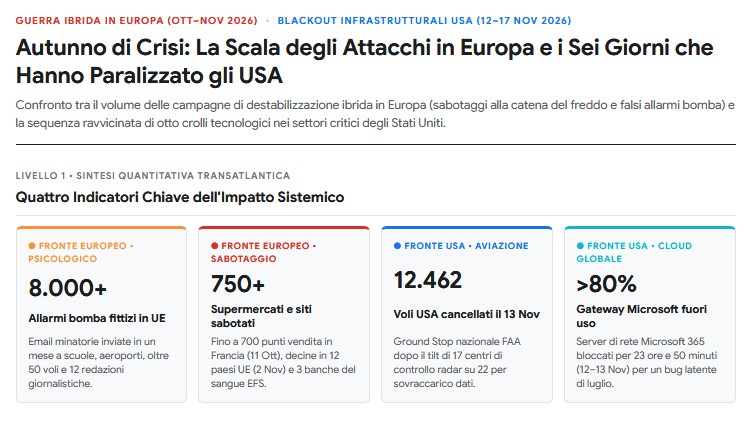
Sintesi quantitativa transatlantica: quattro indicatori chiave dell'impatto sistemico tra Europa e Stati Uniti
Il vocabolario della crisi: capire la guerra ibrida senza essere esperti
Per orientarsi tra i fatti avvenuti tra Europa e Stati Uniti senza essere ingegneri informatici o analisti militari, occorre padroneggiare quattro concetti fondamentali che regolano i conflitti del XXI secolo:
- Guerra ibrida (Hybrid Warfare): nel Novecento le guerre venivano dichiarate ufficialmente mandando carri armati e bombardieri oltre il confine nemico. Oggi, poiché uno scontro militare diretto tra potenze dotate di armi nucleari o alleanze come la NATO avrebbe costi catastrofici, gli Stati rivali ricorrono alla guerra ibrida. Si tratta di una combinazione di azioni ostili che restano "sotto la soglia della guerra aperta": attacchi informatici, sabotaggi a infrastrutture civili, campagne di disinformazione sui social media e falsi allarmi su larga scala. L'obiettivo non è conquistare un territorio geografico, ma logorare i nervi della popolazione, svuotare le casse pubbliche con continui interventi di emergenza e far sentire i cittadini vulnerabili nei luoghi simbolo della normalità quotidiana, come la scuola dei figli, il supermercato sotto casa, l'aeroporto o lo sportello bancario.
- La differenza tra IT e OT (quando un codice digitale brucia un edificio): quando pensiamo a un attacco hacker, immaginiamo di solito il furto di password, email o dati bancari su computer e smartphone: questa è l'IT (Information Technology), ossia la tecnologia che elabora e trasmette informazioni. Ma negli ospedali, nelle centrali idroelettriche e nei supermercati esiste un secondo livello chiamato OT (Operational Technology) o ICS (Industrial Control Systems): sono le centraline elettroniche, i sensori e i termostati collegati a Internet (l'Internet delle Cose, o IoT) che comandano macchine fisiche come valvole idriche, turbine o motori frigoriferi. Se un pirata informatico viola un sistema IT, ruba o cancella un file; se prende il controllo di un sistema OT, può alterare processi fisici reali, fino a far marcire tonnellate di cibo o innescare un incendio.
- Falsa bandiera (False Flag) e negazione plausibile: nel cyberspazio un aggressore esperto non lascia mai il proprio vero biglietto da visita. Un gruppo di mercenari informatici legato a uno Stato può inviare email minatorie firmandosi come un movimento religioso estremista, oppure un'unità militare governativa può agire dietro la maschera di un collettivo di attivisti indipendenti ("hacktivisti"). Questa tecnica garantisce agli Stati aggressori la cosiddetta negazione plausibile (plausible deniability): anche quando i servizi segreti della nazione colpita intuiscono chi ha ordinato l'attacco, la complessità dei rimbalzi su server esteri rende difficilissimo raccogliere in tempi brevi prove legali schiaccianti che giustifichino una ritorsione immediata.
- Debito tecnico e sistemi legacy (i giganti dai piedi d'argilla): gran parte delle infrastrutture critiche occidentali — dai radar del traffico aereo americano ai frigoriferi dei supermercati europei — poggia ancora su componenti hardware e programmi software progettati 10, 15 o persino 25 anni fa, definiti in gergo sistemi legacy (ereditati dal passato) o End-of-Life (EOL), ovvero giunti a "fine vita" e non più supportati con aggiornamenti di sicurezza dai produttori. Quando queste architetture datate vengono esposte su Internet o costrette a interagire con router moderni ad altissima velocità e algoritmi di Intelligenza Artificiale, il rischio di un blocco sistemico aumenta esponenzialmente.
Fronte 1: l'attacco alla catena del freddo e al sangue in Europa — dai surgelati a 50 gradi al plasma a 110 gradi: la cronaca del sabotaggio
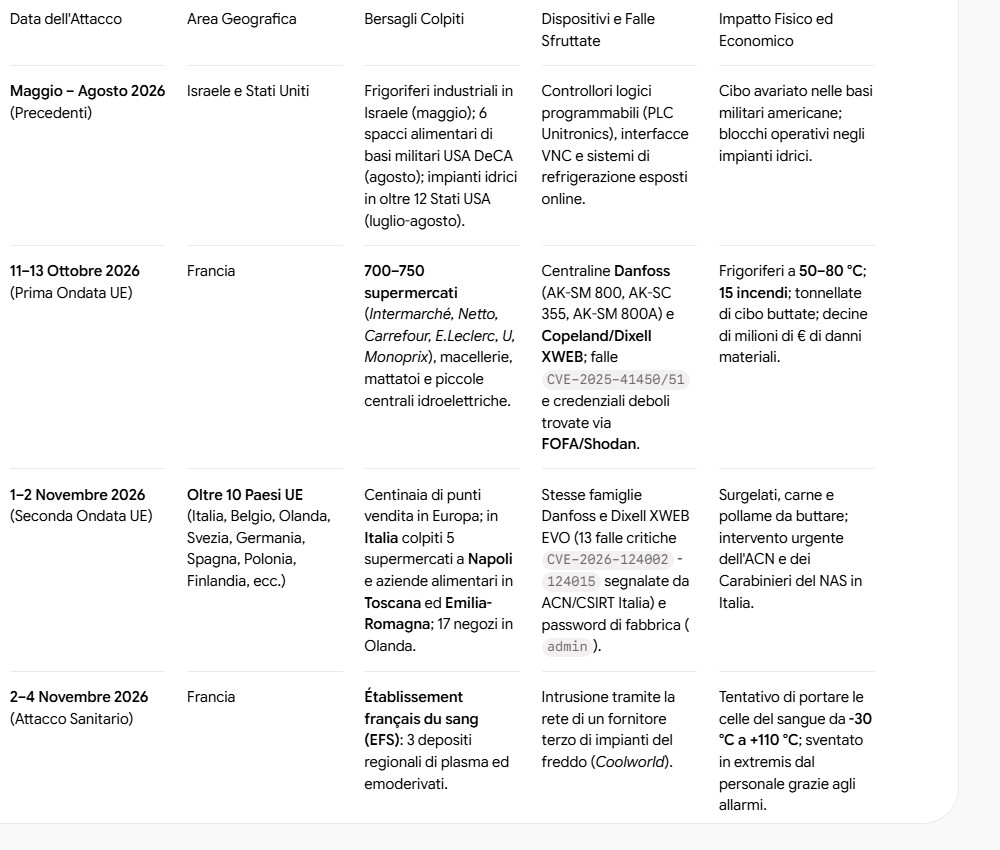
L'offensiva contro la filiera alimentare europea si è manifestata nella notte tra domenica 11 e lunedì 12 ottobre 2026, seguita da una seconda scossa nella notte tra il 12 e il 13 ottobre. All'apertura mattutina dei punti vendita in tutta la Francia, il personale di oltre 700 supermercati (cifra poi precisata dal Ministero degli Esteri di Parigi in circa 750 esercizi, inclusi oltre 300 negozi Intermarché e Netto, circa 80 Coopérative U, 80 Carrefour, una trentina di Monoprix e diversi E.Leclerc, oltre a macellerie e mattatoi) si è trovato davanti a uno scenario inedito. I banchi frigo e le celle dei surgelati, programmati per conservare carne, pesce e latticini tra i +2 °C e i -20 °C, avevano lavorato per circa sei ore al contrario, raggiungendo temperature interne di 50 °C, con una punta estrema di 80 °C registrata in un supermercato della Normandia. Secondo quanto accertato dalle autorità francesi, il surriscaldamento prolungato dei circuiti ha fuso le componenti plastiche e ha innescato 15 incendi, facendo entrare in funzione gli impianti antincendio a pioggia (sprinkler) che hanno ulteriormente danneggiato i negozi. Migliaia di tonnellate di derrate alimentari deperibili sono state smaltite in discarica per ragioni sanitarie, generando danni diretti stimati in decine di milioni di euro (soltanto due punti vendita in Alsazia hanno contabilizzato perdite per 270.000 euro, mentre il colosso della distribuzione olandese Ahold Delhaize, colpito nello stesso fine settimana da un incidente informatico distinto presso la catena Albert Heijn e nelle controllate USA, ha stimato un impatto potenziale sulle vendite trimestrali fino a 250 milioni di euro).
L'attacco francese di metà ottobre avrebbe dovuto rappresentare un campanello d'allarme per l'intero continente, ma venti giorni più tardi il copione si è ripetuto su scala europea. Tra l'1 e il 2 novembre 2026, una seconda ondata di intrusioni ha colpito gli impianti frigoriferi in oltre una decina di Paesi europei, tra cui Italia, Belgio, Paesi Bassi, Lussemburgo, Svezia, Estonia, Finlandia, Irlanda, Portogallo, Spagna, Polonia e Germania. In Italia, nella notte tra domenica 1 e lunedì 2 novembre, gli hacker hanno alterato da remoto i termostati di cinque supermercati tra il centro storico di Napoli (II e III Municipalità) e la provincia, costringendo gli operatori a gettare interi carichi di surgelati, pesce e pollame trovati scongelati e maleodoranti al mattino. Parallelamente, l'Agenzia per la Cybersicurezza Nazionale (ACN) ha rilevato attacchi analoghi in Toscana (notificati da un'azienda di ristorazione collettiva) e in Emilia-Romagna (ai danni di un produttore di surgelati), allertando immediatamente i Carabinieri dei NAS e i vertici della Grande Distribuzione Organizzata (GDO).
Il salto di qualità più allarmante si è verificato tuttavia in Francia tra il 2 e il 4 novembre 2026, quando il bersaglio si è spostato dagli scaffali alimentari alle infrastrutture sanitarie salvavita. Passando attraverso la compromissione informatica di un fornitore esterno di servizi di refrigerazione (Coolworld), gli aggressori sono penetrati nei sistemi di controllo dell'Établissement français du sang (EFS), l'ente nazionale francese per le donazioni di sangue. L'attacco ha preso di mira tre depositi regionali dove vengono custoditi il plasma e gli emoderivati destinati alle trasfusioni d'emergenza, riprogrammando le celle frigorifere per far balzare la temperatura da -30 °C fino a +110 °C. Fortunatamente, l'attivazione dei sistemi di allerta ha consentito ai tecnici di intervenire tempestivamente, salvando le sacche di plasma ed evitando ripercussioni sanitarie sugli ospedali.
L'anatomia tecnica del colpo: come si trasforma un frigorifero in un forno senza usare virus
Per comprendere come un operatore situato a migliaia di chilometri di distanza possa surriscaldare il banco frigo di un supermercato europeo, basta seguire le quattro fasi della catena d'attacco (kill chain) ricostruita dalle agenzie di cybersicurezza ANSSI / CERT-FR (CERTFR-2026-ALE-012), CSIRT Italia / ACN e dai centri di ricerca Claroty Team82 e SOCRadar.
La prima fase è la ricognizione online. Un supermercato moderno non gestisce i propri impianti del freddo in autonomia, ma appalta il controllo a ditte esterne di manutenzione. Per permettere ai tecnici reperibili di controllare un allarme notturno o regolare un ciclo di sbrinamento senza doversi recare fisicamente sul posto, i "cervelli" elettronici dei frigoriferi — nello specifico i controllori prodotti dalla danese Danfoss (serie AK-SM 800, AK-SM 800A e AK-SC 355) e i supervisori Copeland / Dixell XWEB — vengono collegati a Internet. Invece di isolare questi apparati dietro reti private virtuali protette (VPN), migliaia di installatori hanno lasciato le loro interfacce di gestione direttamente esposte sul web pubblico. Gli hacker non hanno dovuto far altro che interrogare motori di ricerca specializzati come FOFA e Shodan.io, che scansionano e catalogano ogni dispositivo connesso a Internet nel mondo: il 13 ottobre 2026 erano liberamente rintracciabili su Shodan ben 4.481 interfacce web Danfoss a livello globale, di cui 2.898 in Francia (corrispondenti a circa 881–1.590 impianti fisici unici sulle reti francesi).
La seconda fase è l'intrusione remota, resa elementare dall'obsolescenza degli impianti e da falle di autenticazione gravissime. Gran parte del parco macchine colpito era fuori produzione da anni (End-of-Life): il modello Danfoss AK-SC 355 era uscito di produzione nel 2016 e l'AK-SM 800 nel maggio 2021, risultando privi di qualsiasi supporto software. Sui modelli più recenti Danfoss AK-SM 800A non aggiornati, i ricercatori di Claroty avevano individuato già nel 2025 una vulnerabilità critica (CVE-2025-41450, con punteggio di gravità 9.8 su 10) basata su un "codice giornaliero" nascosto che permetteva di scavalcare la password di amministratore semplicemente calcolando la data impostata sul dispositivo. Analogamente, il 13 novembre 2026 il CSIRT dell'ACN italiana ha emesso un bollettino di gravità "Critica" (AL06/261113/CSIRT-ITA, punteggio 76.82) per i supervisori Dixell XWEB EVO, anch'essi fuori supporto (End-of-Life) e affetti da 13 vulnerabilità ad alto impatto (dalla CVE-2026-124002 alla CVE-2026-124015), tra cui password di fabbrica integrate nel codice (hardcoded backdoor) e iniezioni di comandi che consentono a un malintenzionato di prendere il controllo totale del sistema senza conoscere alcuna credenziale. In molti negozi colpiti nei Paesi Bassi durante la seconda ondata, gli installatori non avevano nemmeno cambiato la password predefinita di fabbrica (admin).
La terza e quarta fase consistono nell'inversione termica e nel danno fisico. Come evidenziato dall'analisi forense di SOCRadar, l'operazione è stata condotta con un approccio "malware-free" (senza l'uso di virus informatici), sfruttando direttamente i comandi nativi delle centraline. Una volta effettuato l'accesso, gli attaccanti non hanno "spento" i frigoriferi, ma ne hanno invertito il funzionamento attivando in modo continuo il ciclo di sbrinamento (defrost) — una funzione che normalmente riscalda le resistenze dell'evaporatore per pochi minuti allo scopo di sciogliere il ghiaccio accumulato — e innalzando la temperatura obiettivo (setpoint) fino a 50–80 °C. Contemporaneamente, per massimizzare il danno prima dell'arrivo dei dipendenti al mattino, gli hacker hanno disattivato gli allarmi di temperatura e bloccato da remoto i tastierini fisici delle centraline, impedendo al personale dei supermercati di resettare manualmente gli impianti.
Cronologia degli attacchi alla catena del freddo: precedenti, prima ondata, seconda ondata e attacco sanitario
Chi è l'autore? L'accusa formale della Francia all'Iran (unità Shahid Kaveh)
Nelle ore immediatamente successive alla seconda ondata del 2 novembre, sul canale Telegram il collettivo di hacker filorussi NoName aveva rivendicato il sabotaggio dei frigoriferi, minacciando futuri attacchi contro acquedotti e centrali elettriche europee. Tuttavia, mentre il Cremlino smentiva qualsiasi coinvolgimento e gli investigatori non trovavano riscontri alle affermazioni di NoName, il lavoro forense delle agenzie di intelligence ha portato a un'attribuzione di Stato formale. Il 9 novembre 2026, in occasione del vertice G7 di Parigi, il ministro degli Esteri francese Jean-Noël Barrot ha accusato ufficialmente l'Iran per la campagna d'attacco di ottobre, convocando l'ambasciatore iraniano a Parigi, chiedendo l'adozione di nuove sanzioni in sede di Unione Europea e affiancando l'azione della Procura di Parigi, che nella stessa giornata ha emesso mandati di cattura internazionali contro i vertici dell'unità responsabile.
Il rapporto tecnico congiunto CERTFR-2026-CTI-009, pubblicato dal Centro di Coordinamento delle Crisi Cyber (C4, struttura interministeriale che riunisce l'agenzia di cybersicurezza ANSSI, i servizi segreti DGSE e DGSI, la Direzione degli Armamenti DGA e il comando militare COMCYBER), ha attribuito le operazioni di destabilizzazione all'unità offensiva Shahid Kaveh (affiancata dall'unità Shahid Shoostari), inquadrata nel Comando Cyber-Elettronico delle Guardie della Rivoluzione Islamica (IRGC-CEC) e nota pubblicamente dietro lo pseudonimo "hacktivista" CyberAv3ngers (tracciata anche come Storm-0784 o Hydro Kitten). Le evidenze tecniche citate dalle autorità francesi, da Microsoft e dai ricercatori di Check Point, Aviatrix e SOCRadar comprendono indirizzi IP riconducibili all'Iran, tracce di lingua farsi nel codice, l'uso di server virtuali dedicati (come l'IP 198.251.85.67 e il dominio tylarion867mino.com) e una precisa continuità operativa: la stessa unità iraniana aveva già preso di mira i controllori degli acquedotti americani nel 2023, i sistemi industriali israeliani nella primavera del 2026, gli impianti Schneider Electric di piccole centrali idroelettriche francesi (spiati fin dall'aprile 2026) e sei spacci alimentari di basi militari statunitensi nell'agosto 2026. Sul piano diplomatico, l'attacco si inserisce nella grave crisi bilaterale esplosa tra Parigi e Teheran nel luglio 2026, quando due funzionari dell'ambasciata francese erano stati fermati e interrogati dalle forze di sicurezza iraniane, cui era seguita a fine settembre la chiusura forzata del Centro di Lingua Francese a Teheran. Da parte sua, il governo iraniano ha respinto le accuse francesi definendole "infondate e ostili" e attribuendole a una "macchina di disinformazione israeliana", mentre in Italia il ministro della Difesa Guido Crosetto ha invitato alla prudenza metodologica, precisando che, sebbene tra gli specialisti informatici individuati figurino gruppi operanti da Iran, Cina e Russia, la provenienza geografica di un gruppo non implica automaticamente che i rispettivi governi abbiano diretto ogni singola incursione.
Fronte 2: la psicosi delle 8.000 email bomba nelle scuole e nei cieli d'Europa — dalle aule scolastiche ai caccia in volo: l'anatomia del caos a costo zero
Mentre il sabotaggio della catena del freddo colpiva le infrastrutture commerciali e sanitarie, una seconda campagna parallela ha preso di mira la tenuta psicologica della società europea, puntando sui figli a scuola e sui passeggeri sugli aerei. Un'inchiesta condotta dall'agenzia Reuters ha accertato che, nell'arco di un solo mese tra metà ottobre e metà novembre 2026, oltre 8.000 falsi allarmi bomba sono stati recapitati via email a scuole, aeroporti, compagnie aeree, ospedali e reti televisive in tutta Europa.
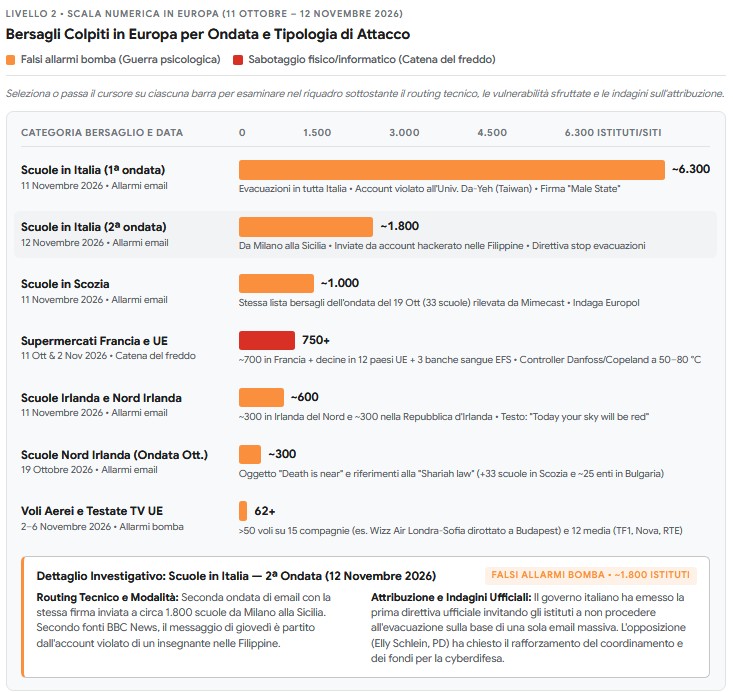
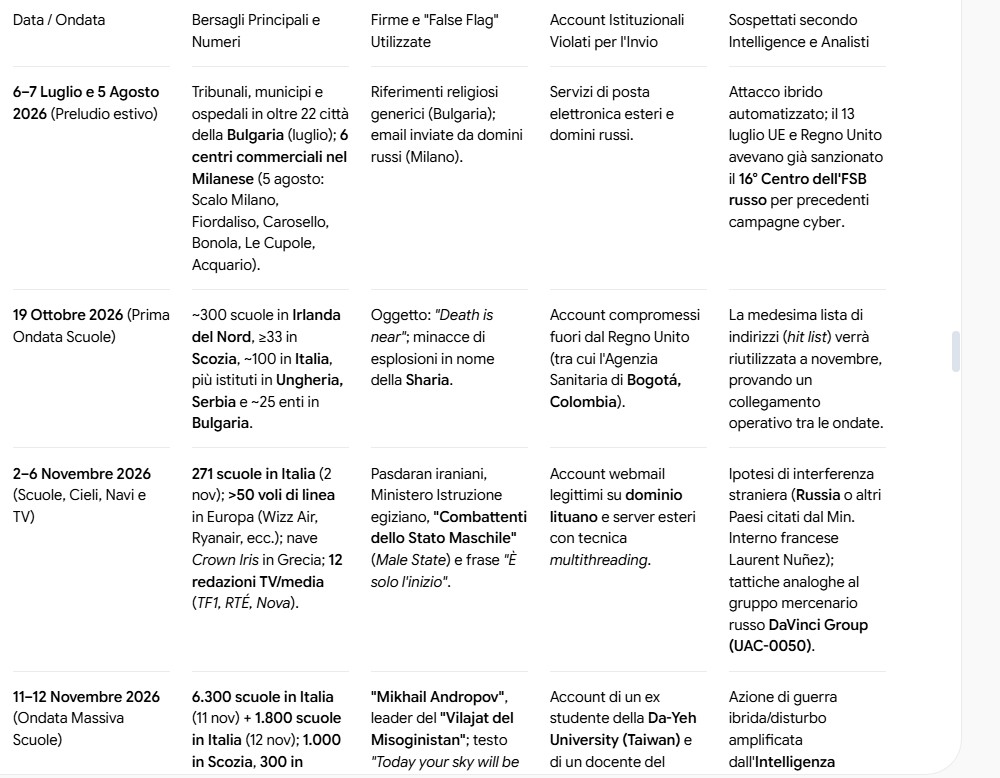
La campagna, preceduta in estate da test isolati (come le minacce automatizzate contro tribunali e ospedali in 22 città della Bulgaria il 6–7 luglio e l'evacuazione di sei grandi centri commerciali nell'area di Milano il 5 agosto tramite email provenienti da domini russi), si è sviluppata in autunno attraverso tre ondate principali. La prima ondata, scattata il 19 ottobre 2026, ha colpito circa 300 scuole in Irlanda del Nord, almeno 33 in Scozia, circa 100 istituti in Italia, oltre a scuole in Ungheria e Serbia e 25 enti sanitari e anticorruzione in Bulgaria, con messaggi intitolati "Death is near" ("La morte è vicina") che minacciavano esplosioni in nome della Sharia. Dopo due settimane di silenzio, la seconda ondata (2–6 novembre 2026) si è aperta nella notte tra l'1 e il 2 novembre — in coincidenza con la scadenza della tregua umanitaria di Oleshky nella regione ucraina di Kherson — quando le applicazioni ufficiali di emergenza sugli smartphone dei cittadini sia in Ucraina che in Russia sono state violate per inviare falsi avvisi di raid nucleari e chimici imminenti. Poche ore più tardi, la mattina del 2 novembre, 271 scuole italiane sono state evacuate per email che preannunciavano una detonazione entro un'ora. Tra il 2 e il 6 novembre l'offensiva si è allargata ai cieli, al mare e ai media: sono stati presi di mira oltre 50 voli di linea appartenenti a circa 15 compagnie aeree (con un volo Wizz Air Londra-Sofia dirottato a Budapest il 2 novembre, voli Ryanair diretti a Roma Fiumicino da Lettonia, Lisbona e Dublino, e un picco di 27 allarmi in volo nella sola giornata del 5 novembre, due dei quali hanno richiesto il decollo dei caccia militari di scorta), la nave da crociera israeliana Crown Iris con 1.700 passeggeri al largo dell'isola greca di Siro, e almeno 12 redazioni giornalistiche e televisive (tra cui la francese TF1, la bulgara Nova e l'emittente di Stato irlandese RTÉ, costretta a sospendere le trasmissioni e ad evacuare la sede di Dublino in concomitanza con il vertice della Comunità Politica Europea).
La terza e più massiccia ondata si è abbattuta mercoledì 11 novembre 2026, quando circa 6.300 scuole statali in Italia (dalla Lombardia alla Sicilia, dal Veneto alla Calabria), insieme a circa 1.000 scuole in Scozia, 300 in Irlanda del Nord e 300 nella Repubblica d'Irlanda, hanno ricevuto email minatorie contenenti frasi come "Today your sky will be red" ("Oggi il vostro cielo sarà rosso"), seguite giovedì 12 novembre da un ulteriore invio a 1.800 scuole italiane. Mentre le polizie di Scozia e Irlanda hanno classificato rapidamente i messaggi come bufale non credibili lasciando proseguire le lezioni, in Italia centinaia di istituti sono stati evacuati, costringendo migliaia di genitori a lasciare il posto di lavoro e impegnando massicciamente forze dell'ordine e unità cinofile in bonifiche risultate ovunque negative. Per arginare il rischio di una paralisi quotidiana dell'istruzione pubblica, il governo italiano ha dovuto emanare una nuova indicazione operativa, invitando i dirigenti scolastici a non disporre l'evacuazione automatica degli edifici sulla base di una semplice email inviata su scala massiva.
Scala numerica in Europa: bersagli colpiti per ondata e tipologia di attacco tra ottobre e novembre 2026
Il trucco tecnico: perché 8.000 email minatorie non sono state bloccate dal filtro antispam?
Un lettore non addetto ai lavori o uno studente potrebbe legittimamente domandarsi come sia possibile che migliaia di email identiche contenenti minacce di morte superino i moderni filtri antispam delle scuole e degli aeroporti. Le analisi tecniche condotte dalle società di cybersicurezza Proofpoint, Mimecast e Abnormal AI hanno svelato l'espediente utilizzato dagli attaccanti. Invece di ricorrere a indirizzi falsificati (spoofing) o creati ad hoc — che vengono immediatamente intercettati e bloccati dai protocolli di autenticazione della posta elettronica —, gli autori della campagna hanno violato e utilizzato veri account email appartenenti a istituzioni pubbliche e università legittime sparse in diversi continenti.
In particolare, gli investigatori hanno scoperto che i messaggi sono partiti da almeno quattro account istituzionali compromessi: l'indirizzo di un ex studente post-laurea della Da-Yeh University di Taiwan (usato per l'ondata di mercoledì 11 novembre), l'account violato di un docente del Dipartimento dell'Istruzione delle Filippine (impiegato per le 1.800 email di giovedì 12 novembre), una casella dell'Agenzia Sanitaria cittadina di Bogotá, in Colombia, e un account webmail legittimo su un dominio della Lituania. Poiché i server di posta europei riconoscevano i domini dell'università taiwanese o del ministero filippino come mittenti istituzionali attendibili, e poiché i messaggi non contenevano allegati infetti né link di phishing ma soltanto puro testo, le email hanno attraversato indisturbate tutte le barriere di sicurezza. Inoltre, come rivendicato dagli stessi mittenti nei messaggi inviati alle redazioni giornalistiche, per spedire migliaia di avvisi prima che i proprietari degli account se ne accorgessero e li sospendessero, è stata impiegata la tecnica del multithreading (l'invio automatizzato su flussi multipli simultanei). Questo metodo garantisce agli aggressori un formidabile scudo investigativo: le intestazioni tecniche delle email rimandano ai server legittimi dei fornitori di posta in Asia o in Sudamerica, i registri di accesso (login logs) conducono a indirizzi IP schermati da reti VPN o proxy, e l'acquisizione formale dei dati richiede rogatorie giudiziarie internazionali attraverso molteplici giurisdizioni (Taiwan, Filippine, Colombia, Lituania), notoriamente lente e complesse.
Chi si nasconde dietro "Mikhail Andropov" e il "Vilajat del Misoginistan"?
Sul fronte dell'attribuzione, gli autori delle 8.000 email hanno adottato una strategia di depistaggio deliberatamente caotica e grottesca, alternando firme incompatibili tra loro per confondere l'opinione pubblica. Se nelle email del 19 ottobre e del 2 novembre figuravano riferimenti in arabo alla Sharia, alle Guardie della Rivoluzione Islamica iraniane (Pasdaran) o al ministero dell'Istruzione egiziano, nei messaggi contro i voli di linea del 2–6 novembre la firma è mutata in "Combattenti dello Stato Maschile" (Fighters of the Male State), un movimento russo antifemminista e nazionalista messo al bando nella stessa Russia, il cui fondatore ha pubblicamente negato ogni legame con l'operazione. Infine, nell'ondata dell'11 e 12 novembre contro le scuole e le redazioni, la rivendicazione è stata firmata da "Mikhail Andropov", sedicente leader del "Vilajat del Misoginistan". Come evidenziato dagli analisti, si tratta di un assemblaggio artificiale tipico del trolling informatico e della disinformazione: il termine arabo Vilayat ("governatorato" o "provincia") scimmiotta la nomenclatura dei gruppi jihadisti, accostandola però al neologismo ironico Misoginistan (riferito allo "Stato Maschile"), mentre il cognome Andropov richiama direttamente Jurij Andropov, storico direttore del KGB sovietico e segretario generale del PCUS.
Le ondate di falsi allarmi bomba: date, bersagli, firme false flag e account istituzionali violati
Sebbene non vi sia ancora un'attribuzione giudiziaria definitiva — tanto che il presidente francese Emmanuel Macron ha precisato da Dublino di non avere ancora elementi sufficienti per un'attribuzione formale di Stato per gli allarmi bomba, e la società Proofpoint ha rilevato che, pur essendo la campagna compatibile con un attore allineato a uno Stato nazionale, le prove non sono ancora conclusive —, gli indizi tecnici e geopolitici raccolti dalle fonti più accreditate convergono su tre elementi chiave:
- La conferma di un'unica regia tecnica dietro le diverse firme: i ricercatori di Mimecast hanno accertato che l'ondata di novembre firmata "Male State / Mikhail Andropov" ha colpito quasi esattamente la stessa lista di distribuzione (hit list) di scuole scozzesi utilizzata il 19 ottobre per le email firmate in nome della Sharia. Questo dato tecnico dimostra che, al di là delle maschere ideologiche opposte (islamista a ottobre, antifemminista/russa a novembre), l'infrastruttura di invio attingeva al medesimo database.
- La pista russa e il precedente del DaVinci Group (UAC-0050): il ministro dell'Interno francese Laurent Nuñez ha dichiarato all'emittente LCI che le autorità europee vedono "molto chiaramente la possibilità di un'interferenza straniera", indicando esplicitamente la Russia o potenzialmente altri Paesi a fronte del sostegno europeo all'Ucraina (accusa che Mosca respinge parlando di campagna diffamatoria). In particolare, funzionari ucraini (CERT-UA) e un rapporto della società di cybersicurezza francese Intrinsec hanno richiamato l'attenzione sul DaVinci Group, tracciato con la sigla UAC-0050. Creato pochi giorni prima dell'invasione russa dell'Ucraina nel febbraio 2022 e descritto da CERT-UA come un gruppo mercenario associato alle forze dell'ordine russe, il DaVinci Group alterna frodi bancarie a operazioni psicologiche (PsyOps): già nel dicembre 2024 una sua diramazione, operante sotto il marchio Fire Cells Group, aveva condotto campagne di falsi allarmi bomba e minacce terroristiche via email contro enti governativi e alleati occidentali di Kiev in Svizzera, Germania, Polonia e Francia.
- L'effetto moltiplicatore dell'Intelligenza Artificiale: come osservato da Pierguido Iezzi (Direttore Cyber di Zenita Group) e da William Nonnis (analista tecnologico della Presidenza del Consiglio dei Ministri), la strettissima successione temporale tra i falsi alert nucleari su Mosca e Kiev, il sabotaggio dei frigoriferi e le migliaia di email alle scuole suggerisce una strategia di pressione ibrida volta a testare i tempi di reazione delle procedure d'emergenza occidentali. Oggi, grazie a sistemi di Intelligenza Artificiale agentica, anche un piccolo nucleo operativo può automatizzare la violazione di server esteri, tradurre minacce in italiano, inglese e bulgaro e paralizzare migliaia di scuole con costi irrisori.
Fronte 3: il "novembre nero" negli USA — semplice sovraccarico o sabotaggio silenzioso?
Mentre l'Europa affrontava l'emergenza nelle scuole e nei supermercati, tra giovedì 12 e martedì 17 novembre 2026 gli Stati Uniti sono stati scossi da un'ondata di interruzioni tecnologiche che ha colpito al cuore le comunicazioni aziendali, l'aviazione civile, il sistema bancario, i servizi digitali di largo consumo e gli apparati di sicurezza nazionale.
Analisi del traffico regolare e dei limiti strutturali: perché non è stato un "eccesso di utenti"
Per valutare se i blocchi americani siano stati causati da un normale sovraccarico di utenti su strutture vecchie oppure da altro, occorre esaminare i dati sul traffico di rete e le analisi delle cause profonde (Root Cause Analysis) pubblicate per ciascun incidente. Il verdetto tecnico è inequivocabile: in nessuno degli otto blackout registrati negli Stati Uniti tra il 12 e il 17 novembre si è verificato un aumento anomalo del traffico di utenti esterni (come un picco di clienti in banca o di viaggiatori in aeroporto). I limiti strutturali delle reti sono stati effettivamente travolti, ma a causa di errori di configurazione interni, componenti hardware vecchi di venticinque anni e un'ondata di aggiornamenti di sicurezza d'emergenza imposta dal timore di attacchi hacker potenziati dall'Intelligenza Artificiale.
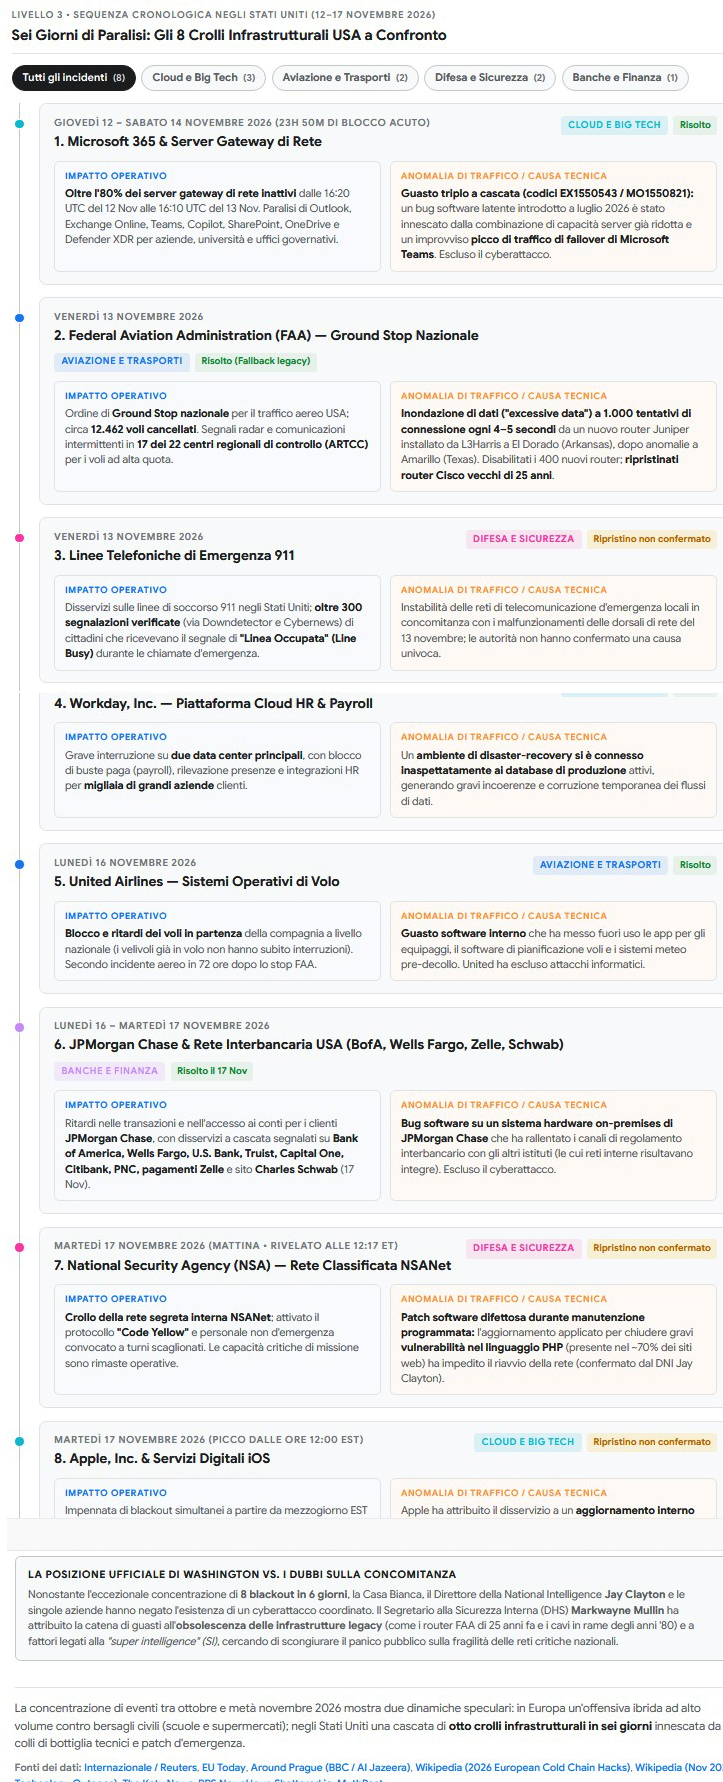
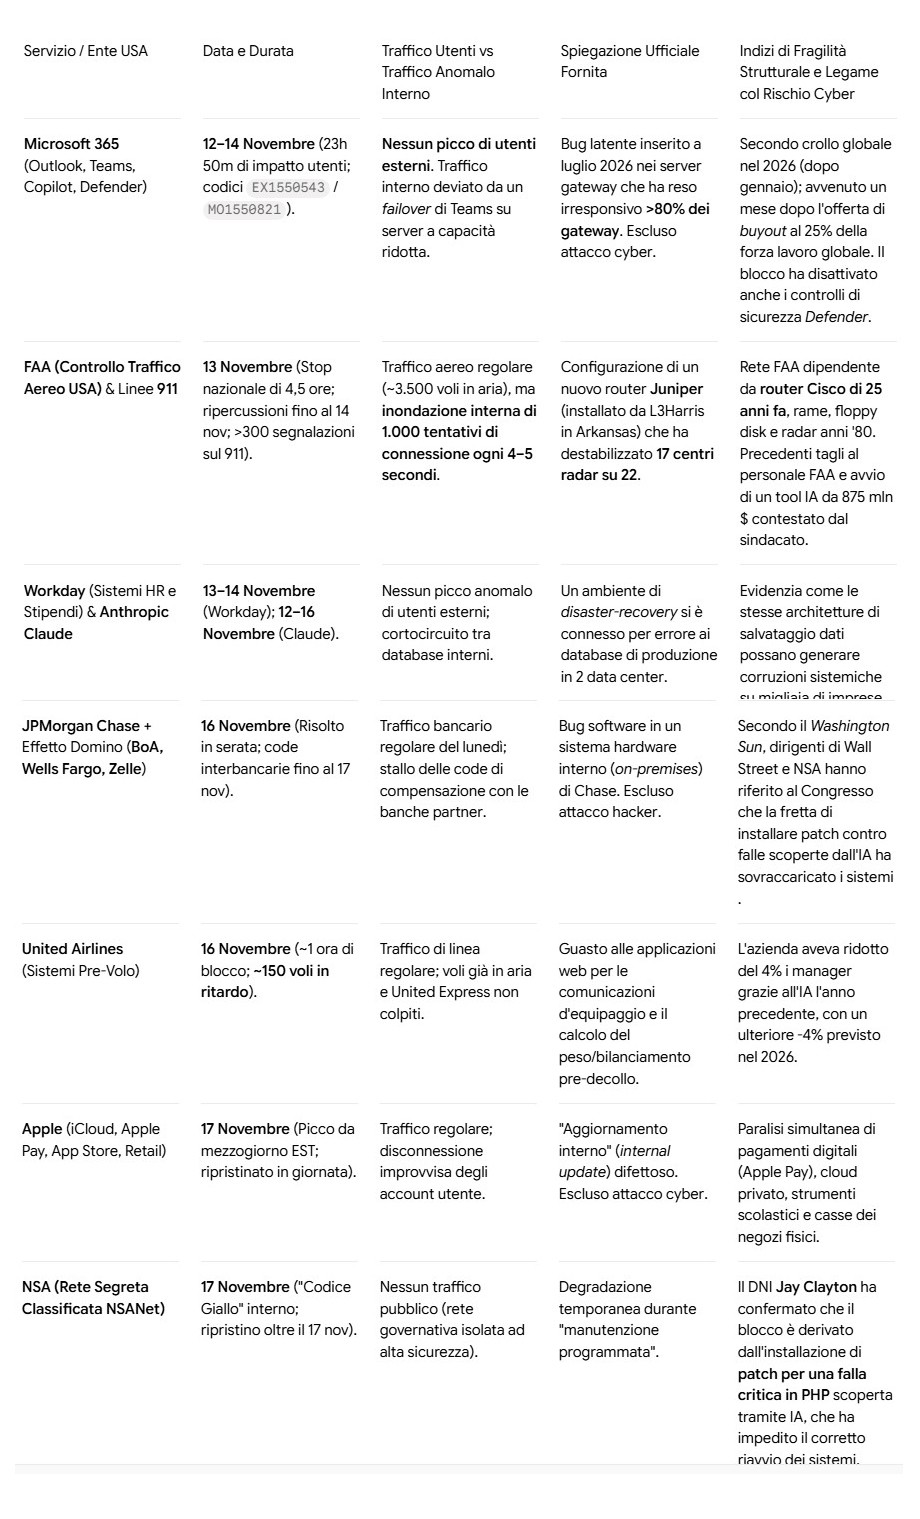
Sequenza cronologica negli Stati Uniti: gli otto crolli infrastrutturali a confronto dal 12 al 17 novembre 2026
Microsoft 365 (12–14 novembre): il "bug dormiente di luglio" e il collasso dell'80% dei server gateway
Il primo crollo è iniziato giovedì 12 novembre alle 16:20 UTC (le 13:00 EST) e si è protratto per 23 ore e 50 minuti (con monitoraggio fino al 14 novembre), mettendo fuori uso Microsoft Outlook, Exchange Online, Teams, SharePoint, OneDrive, Copilot e persino la piattaforma di sicurezza Microsoft Defender XDR in 74 Paesi. Su una base globale di oltre 450 milioni di abbonamenti commerciali, il blocco ha paralizzato per un giorno intero ospedali, tribunali, dipartimenti di polizia, università e compagnie aeree.
Nella sua ricostruzione tecnica ufficiale (tracciata con i codici EX1550543 e MO1550821), Microsoft ha escluso sia un attacco informatico sia un picco di traffico esterno (no traffic surge), spiegando che il disservizio è stato innescato da una catena di guasti a tre fattori (tri-factor cascading failure). Il primo fattore risaliva a quattro mesi prima: nel luglio 2026, un aggiornamento software aveva introdotto un difetto latente (latent software defect) nei server gateway di rete, ossia i nodi informatici che si trovano "all'ingresso" di Microsoft 365 e hanno il compito di negoziare e stabilire le connessioni sicure per tutti i dispositivi degli utenti. Quel bug era rimasto dormiente e invisibile per mesi durante il normale traffico quotidiano.
Giovedì 12 novembre sono però intervenuti gli altri due fattori: una parte dei server si trovava già a capacità ridotta per una modifica di configurazione sulla rete, quando improvvisamente una procedura automatica di scambio su Microsoft Teams (failover) ha riversato un'ondata di traffico interno aggiuntivo proprio sui server gateway. Sotto questa pressione combinata, il processo incaricato di aprire le connessioni sicure è andato in tilt: oltre l'80% dei server gateway di Microsoft ha smesso di rispondere, e la frazione residua (meno del 20%) non ha potuto assorbire il carico, rendendo l'intera piattaforma irraggiungibile a livello globale. Si tratta del secondo grave blackout di Microsoft 365 per perdita di capacità dei server nel corso del 2026 (dopo un precedente incidente in Nord America a gennaio), verificatosi peraltro appena un mese dopo che l'azienda aveva offerto incentivi all'esodo (buyout) a un quarto della propria forza lavoro globale.
Il blocco nazionale dei voli FAA e le linee 911 (13 novembre): un router moderno che "annega" macchine di 25 anni fa
Venerdì 13 novembre, mentre i tecnici Microsoft completavano il ripristino e oltre 300 utenti segnalavano su Downdetector linee occupate sul numero di emergenza 911, la Federal Aviation Administration (FAA) ha ordinato un Nationwide Ground Stop: il blocco totale a terra di tutti i decolli negli Stati Uniti per 4 ore e mezza, la più lunga paralisi dello spazio aereo americano dagli attentati dell'11 settembre 2001. L'instabilità della rete di telecomunicazioni ha fatto saltare i flussi radar e le frequenze di comunicazione in 17 dei 22 centri regionali di controllo del traffico aereo ad alta quota (ARTCC). Anche se i controllori di volo sono riusciti a far atterrare in sicurezza i circa 3.500 aerei che si trovavano già in volo, l'impatto operativo è stato enorme: secondo i dati FlightAware, venerdì sono stati registrati quasi 25.000 voli in ritardo e oltre 9.000 cancellazioni (la FAA ha contabilizzato complessivamente 12.462 voli cancellati nella giornata del 13 novembre), a cui si sono aggiunte oltre 4.000 cancellazioni sabato 14 novembre.
Anche in questo caso, i limiti strutturali non sono stati superati per un eccesso di aeroplani in cielo, ma per una tempesta di dati generata internamente al ritmo di 1.000 tentativi di connessione ogni 4–5 secondi. Gli accertamenti tecnici hanno ricondotto l'origine di questa inondazione di traffico a un nuovo router Juniper appena installato a El Dorado, in Arkansas (dopo che un analogo router installato tre settimane prima ad Amarillo, in Texas, aveva manifestato gravi anomalie) dal contraente della difesa L3Harris, nell'ambito di un piano da 12,5 miliardi di dollari per sostituire i vecchi cavi in rame della FAA con la fibra ottica. Il produttore del router, Hewlett Packard Enterprise (HPE), ha precisato che l'apparecchio non era difettoso, ma ha operato esattamente come era stato configurato dall'installatore. Il problema è che quella raffica di 1.000 connessioni ogni 4 secondi si è riversata su un'infrastruttura FAA arcaica, che ancora oggi fa affidamento su cavi in rame decennali, floppy disk, impianti radar progettati negli anni Ottanta e router Cisco in servizio da 25 anni. Per arrestare il collasso e riaprire i cieli alle 20:15 EST, la FAA ha dovuto bloccare il piano di ammodernamento, disattivare tutti i circa 400 nuovi router Juniper già installati (su 3.600 previsti) e ripristinare il funzionamento sui vecchi router Cisco di 25 anni fa. Il tutto in un'agenzia che nell'ultimo anno aveva subito tagli all'organico e aveva appena esteso a tutti i 22 centri di controllo un nuovo strumento di instradamento basato sull'IA da 875 milioni di dollari, contestato dal sindacato dei controllori di volo.
Workday, JPMorgan Chase, United Airlines e Apple (13–17 novembre): la fragilità dei sistemi interconnessi
Tra il 13 e il 14 novembre il colosso dei software per le risorse umane e gli stipendi Workday ha subito un grave blocco in due data center perché un ambiente informatico di emergenza (disaster-recovery) si è connesso inaspettatamente ai database di produzione, generando incongruenze nei dati per migliaia di aziende clienti (mentre tra il 12 e il 16 novembre anche i servizi di intelligenza artificiale di Anthropic Claude hanno registrato ripetute interruzioni).
Lunedì 16 novembre l'onda d'urto ha investito il cuore finanziario degli Stati Uniti: JPMorgan Chase, la più grande banca americana con 86 milioni di clienti, ha subito un blocco dovuto a un bug software in un sistema hardware interno (on-premises), impedendo a migliaia di risparmiatori di accedere ai conti online, trasferire denaro o prelevare agli sportelli ATM. Pur trattandosi di un guasto localizzato in una sola banca, l'estrema interconnessione dei circuiti di pagamento ha innescato un effetto domino immediato: i clienti di Bank of America, Wells Fargo, U.S. Bank, Citibank, Capital One, PNC Bank, Truist e della rete di pagamenti digitali Zelle hanno iniziato a riscontrare blocchi e ritardi. Come ha dovuto chiarire il portavoce di Chase Joe Evangelisti, i sistemi interni delle altre banche non erano rotti, ma poiché ogni bonifico o transazione con controparti di JPMorgan restava in coda, l'ingorgo si è propagato all'intero ecosistema bancario nazionale fino a martedì 17 novembre (giorno in cui anche la piattaforma di trading Charles Schwab ha subito un breve blocco del sito web).
Sempre lunedì 16 novembre, United Airlines (che aveva ridotto del 4% il personale manageriale grazie all'IA, pianificando un ulteriore taglio del 4% nel 2026) ha dovuto ritardare circa 150 voli in partenza per circa un'ora: un guasto alla rete web interna ha messo fuori uso le applicazioni utilizzate dai piloti per ricevere i dati meteorologici e i calcoli finali di peso e bilanciamento dell'aeromobile, parametri indispensabili per la sicurezza del decollo. Il giorno seguente, martedì 17 novembre, intorno alle 12:00 EST, un "aggiornamento interno" (internal update) ha mandato in crash i servizi di Apple, disconnettendo gli utenti dai propri profili e bloccando iCloud, Apple Pay, App Store, Apple Music, AppleCare, i servizi per le scuole (Apple School Manager) e i terminali di cassa dei negozi fisici Apple Store.
Il "Codice Giallo" alla NSA (17 novembre) e la rivelazione sul ruolo dell'Intelligenza Artificiale
Il culmine simbolico e operativo della crisi è stato raggiunto nella mattinata di martedì 17 novembre 2026, quando a cadere è stata NSANet, la rete di comunicazione interna segreta e classificata della National Security Agency (NSA). All'interno dell'agenzia di intelligence è scattato lo stato di "Codice Giallo" (Code Yellow), il personale non d'emergenza è stato invitato tramite segreteria telefonica a presentarsi in turni scaglionati e il ripristino completo della rete era ancora in corso nella giornata di mercoledì 18 novembre, sebbene le capacità operative critiche siano rimaste attive grazie a reti di backup ridondanti.
Proprio il caso della NSA ha fatto emergere il legame profondo tra questa raffica di "guasti tecnici" e la guerra informatica globale. Intervistato da Fox Business e CNBC, il Direttore della National Intelligence (DNI) Jay Clayton ha spiegato che il blocco di NSANet non è stato causato da un'intrusione nemica, bensì dall'installazione di patch (correzioni software) per chiudere una gravissima vulnerabilità nel linguaggio di programmazione PHP — il linguaggio su cui poggia circa il 70% dei siti web mondiali — scoperta il mese precedente grazie all'Intelligenza Artificiale. Tale falla, se sfruttata da hacker ostili, avrebbe permesso di prendere il controllo remoto dei server. Come ha ammesso lo stesso Clayton: "Su indicazione dell'FBI e della NSA, moltissime istituzioni stanno spegnendo i propri sistemi per installare queste patch di sicurezza. Ma mentre li aggiornano, in diversi casi i sistemi non si riavviano come previsto o non riescono più a passarsi i dati tra loro: è esattamente ciò che è accaduto oggi alla NSA".
A conferma di questo scenario, un'inchiesta del quotidiano Washington Sun (che cita tre fonti a conoscenza di colloqui riservati, sebbene Reuters abbia precisato di non aver potuto verificare in modo indipendente il resoconto) ha riferito che sia i vertici della NSA sia i dirigenti delle grandi banche di Wall Street hanno comunicato ai membri del Congresso che l'ondata di blackout è stata innescata proprio dalla corsa a installare le patch per le vulnerabilità scoperte dall'IA. Una fonte parlamentare informata sui dossier ha sintetizzato così il cortocircuito strutturale: "Questi modelli di IA stanno individuando vulnerabilità enormi, aumentando l'urgenza di correggerle immediatamente. Stanno cercando di spingere nei sistemi una quantità di patch tutta insieme superiore a quella per cui le infrastrutture erano state progettate". Parallelamente, il Segretario alla Sicurezza Interna (DHS) Markwayne Mullin ha ipotizzato a Fox News che l'impiego di programmi di "Super Intelligence" (SI) capaci di scrivere codice e autocorreggersi stia sovraccaricando architetture informatiche datate, non progettate per sostenere la velocità operativa dell'IA odierna.
In altre parole, anche se nessun gruppo hacker ha rivendicato lo spegnimento diretto di JPMorgan o della NSA, gli Stati Uniti stanno subendo un "effetto collaterale da autodifesa" sotto la pressione di una minaccia cyber in forte accelerazione: come documentato dal broker assicurativo Marsh, nelle ultime due settimane di ottobre 2026 le aziende clienti hanno registrato 105 incidenti informatici, più del doppio rispetto ai 48 rilevati nelle ultime due settimane di maggio, proprio perché gli attaccanti usano strumenti di IA per moltiplicare i tentativi di intrusione simultanei. Nello stesso lunedì 16 novembre in cui si bloccavano Chase e United Airlines, ad esempio, i ricercatori di Report URI hanno scoperto un vero attacco hacker contro la piattaforma di test web Optimizely, sfruttata per iniettare codice malevolo (malware) nei siti di 178 grandi organizzazioni internazionali — tra cui Zoom, BBC, CNN, la banca HSBC, Salesforce, IKEA e Air France-KLM — allo scopo di sottrarre criptovalute e dati di pagamento agli utenti.
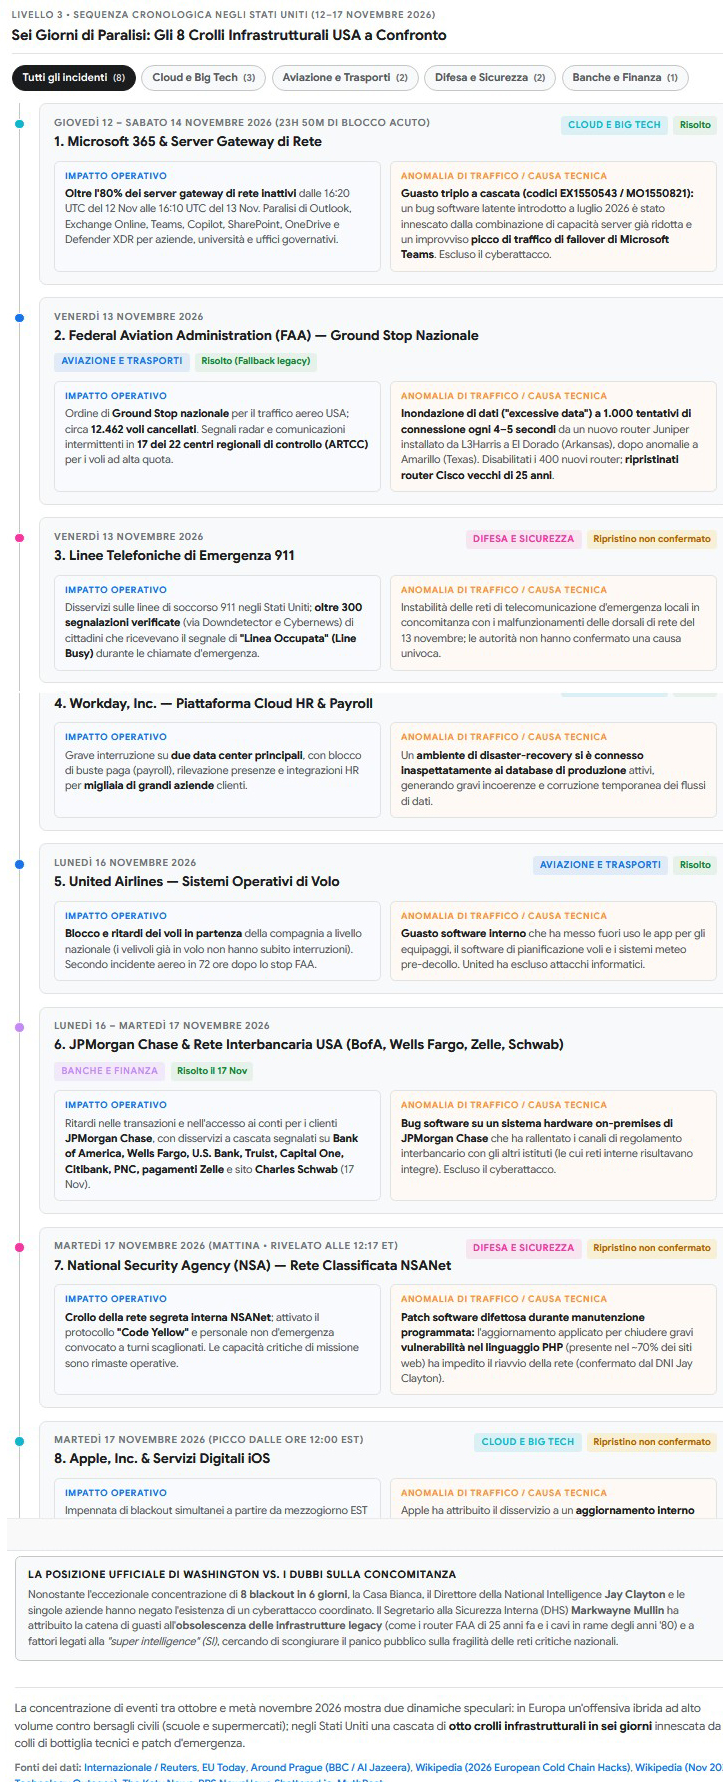
I blackout negli Stati Uniti dal 12 al 17 novembre 2026: traffico, cause e spiegazioni ufficiali
Il dilemma del "re nudo": perché le autorità minimizzano per evitare il panico
Di fronte a una simile concentrazione di guasti, la linea comunicativa dell'amministrazione statunitense è stata improntata alla massima rassicurazione pubblica. Da Manila, nelle Filippine, il presidente Donald Trump ha minimizzato l'accaduto affermando che "quando sei grande, forte e hai tutti i soldi, cose così succedono, va tutto bene"; il Segretario di Stato e Consigliere per la Sicurezza Nazionale Marco Rubio, pur ammettendo che la serie di blocchi è "inquietante" (unsettling), ha assicurato che gli eventi sono scollegati e che "non siamo sotto attacco sistemico"; mentre il Segretario alla Sicurezza Interna Markwayne Mullin ha dichiarato in televisione di poter escludere un attacco informatico "con il 98% di certezza", sostenendo che "nessuno lo sta rivendicando e non vediamo impronte in entrata o in uscita".
Tuttavia, all'interno dello stesso Congresso americano e nella comunità dell'intelligence, lo scetticismo non manca. Il senatore repubblicano del Missouri Josh Hawley ha osservato polemicamente che "se tutto questo è una coincidenza, è tipo la più grande coincidenza nella storia del mondo", mentre il leader democratico alla Camera Hakeem Jeffries ha chiesto formalmente che l'amministrazione riferisca d'urgenza a Capitol Hill. L'obiezione tecnica più rigorosa è stata formulata al Guardian da Mike Wiacek, ex analista del Dipartimento della Difesa statunitense (DoD):
"Senza i dati grezzi non posso affermare con certezza se si tratti o meno di un attacco informatico. Ma quattro grandi blackout in meno di una settimana (Outlook, la FAA, le banche e ora la NSA) assomigliano in modo sospetto esattamente a ciò che mi aspetterei di vedere in caso di attacco. Ciò che mi preoccupa di più è la rapidità con cui i funzionari hanno escluso un attacco: non si possono comprimere mesi di indagini forensi in poche ore".
L'osservazione di Wiacek coglie il nodo centrale della questione: mentre in Francia l'ANSSI e il centro interministeriale C4 hanno impiegato quasi un mese (dall'11 ottobre al 9 novembre) di verifiche riservate prima di attribuire ufficialmente il sabotaggio dei frigoriferi all'Iran, negli Stati Uniti aziende e ministeri hanno escluso la matrice dolosa poche ore dopo l'inizio dei rispettivi blackout. Esistono quattro ragioni strutturali e geopolitiche per cui le autorità hanno un interesse strategico a minimizzare o negare pubblicamente sia l'ipotesi di un sabotaggio sia la reale fragilità delle proprie reti:
- Evitare il panico finanziario e la "corsa agli sportelli" (bank run): la stabilità del sistema bancario e dei trasporti poggia interamente sulla fiducia psicologica dei cittadini. Se lunedì 16 novembre JPMorgan Chase o il Dipartimento del Tesoro avessero lasciato intendere che il blocco dei conti correnti, dei bonifici Zelle e degli sportelli ATM poteva essere opera di un attacco hacker straniero, milioni di risparmiatori avrebbero tentato di ritirare contemporaneamente tutto il denaro contante, innescando una crisi di liquidità sistemica ben più distruttiva del guasto stesso. Non a caso in Europa, dove la natura ostile degli attacchi è stata riconosciuta pubblicamente, la commissaria europea per la Gestione delle Crisi Hadja Lahbib ha invitato i cittadini a tenere sempre una scorta di denaro contante in casa, proprio per far fronte all'eventualità che un attacco informatico paralizzi sportelli bancari, bancomat e carte di credito.
- Non svelare agli avversari che "il Re è nudo" (deterrenza e sicurezza nazionale): per una superpotenza, ammettere che la propria infrastruttura è vulnerabile a un cyber-attacco è umiliante, ma confessare che basta installare un nuovo router in Arkansas o applicare una patch di sicurezza contro una falla PHP per mandare in blocco 17 centri radar del traffico aereo e la rete classificata della NSA è altrettanto pericoloso. Rivelare ufficialmente questi dettagli significa segnalare agli apparati militari di Russia, Cina o Iran che le reti critiche americane soffrono di un "debito tecnico" così grave (router di 25 anni fa, tagli al personale esperto in grado di gestire sistemi complessi, dipendenza da pochi fornitori cloud monopolisti) da poter essere paralizzate indirettamente: agli attaccanti basta utilizzare l'Intelligenza Artificiale per scovare continuamente nuove falle nel software globale, costringendo i difensori americani a una corsa affannosa al patching che finisce per mandare in tilt le loro stesse macchine.
- L'invisibilità dei moderni sabotaggi "malware-free": l'argomento usato dal Segretario DHS Mullin secondo cui non vi sarebbe alcun attacco perché "nessuno lo ha rivendicato e non si vedono impronte" vale per i criminali comuni che chiedono un riscatto (ransomware), ma non per la guerra ibrida di Stato. Come dimostrato dal sabotaggio dei 700 supermercati francesi ad opera dell'unità iraniana Shahid Kaveh, le moderne operazioni offensive non lasciano rivendicazioni, non rubano dati e non usano virus, ma modificano silenziosamente le configurazioni di sistema usando credenziali valide o funzioni native. Nelle prime ore di un blackout, distinguere un errore umano di configurazione da una manomissione interna (o da un sabotaggio lungo la catena dei fornitori, come avvenuto per le banche del sangue francesi e per i 178 siti infettati tramite Optimizely) è estremamente difficile senza un'analisi forense approfondita.
- Tutela legale, assicurativa e di Borsa delle Big Tech: per società quotate a Wall Street come Microsoft, Apple, United Airlines o JPMorgan Chase, ammettere una violazione di sicurezza informatica comporta conseguenze finanziarie e normative immediate, tra cui crolli azionari, ispezioni federali e contenziosi assicurativi. Come evidenziato dagli analisti del settore assicurativo (Insurance Business), classificare quattro enormi blackout in cinque giorni come "guasti tecnici interni non dolosi" (un bug di luglio su Microsoft, un router installato da un appaltatore per la FAA, un aggiornamento interno per Apple e Chase) permette di circoscrivere le responsabilità legali e rassicurare immediatamente i mercati.
Il triangolo della vulnerabilità e le tre ragioni strategiche per cui i governi minimizzano il rischio
Conclusioni: cosa ci insegna l'autunno del 2026
Che si osservino i banchi frigo di Parigi e Napoli portati a 50 gradi nel cuore della notte, le 6.300 scuole italiane costrette a interrompere le lezioni per un'email partita da un'università di Taiwan, o gli aeroporti e le banche degli Stati Uniti bloccati dall'attrito tra tecnologie d'avanguardia e infrastrutture vecchie di un quarto di secolo, la lezione geopolitica del novembre 2026 è chiara: nella società iperconnessa, il confine tra "sabotaggio informatico" e "crollo per fragilità strutturale" si è fatto sottilissimo.
La guerra ibrida contemporanea non ha bisogno di bombe reali per paralizzare una nazione. In Europa, attori ostili hanno dimostrato di poter causare incendi fisici, danni per decine di milioni di euro e psicosi collettiva semplicemente sfruttando centraline frigorifere mai aggiornate dal 2016 e la doverosa prudenza dei presidi scolastici e dei comandanti di volo di fronte a una minaccia, per quanto inverosimile. Negli Stati Uniti, la concentrazione di otto crolli infrastrutturali in sei giorni ha rivelato che l'accelerazione impressa dall'Intelligenza Artificiale alla scoperta di falle informatiche sta mettendo sotto estrema pressione reti pubbliche e private che hanno ridotto i propri margini di sicurezza e il proprio personale esperto. Comprendere questa realtà senza cedere né al complottismo né alle rassicurazioni di facciata è il primo passo fondamentale per i cittadini e per gli studenti di oggi: perché quando l'obiettivo della guerra invisibile è seminare il caos e la sfiducia, la consapevolezza tecnica e la richiesta di infrastrutture trasparenti, isolate da Internet quando necessario e costantemente rimodernate rappresentano il più solido scudo democratico.
Fonti
Elenco delle fonti consultate (i link rimandano al sito di ciascuna testata o istituzione):
- it.wikipedia.org — Attacchi hacker e falsi allarmi in Europa nel 2026 - Wikipedia
- en.wikipedia.org — November 2026 technology outages - Wikipedia
- internazionale.it — Exclusive-'Death is near': Inside the hoax bomb threats that rattled
- en.wikipedia.org — 2026 European cold chain hacks - Wikipedia
- foxla.com — Microsoft, flights, now banks: Back-to-back outages leave some
- mythpost.com — The NSA's Secret Internal Network Went Down On Tuesday - MythPost
- aviatrix.ai — Iran's IRGC Shahid Kaveh Unit Sabotages 700+ French Retail Sites
- wtvbam.com — Exclusive-'Death is near': Inside the hoax bomb threats that rattled Europe's schools and airports
- shattered.io — Microsoft Outage: July Bug, 80% of Gateways Down
- tradingview.com — Bank executives, NSA flag AI-related vulnerabilities as Trump shrugs off tech outages
- industrialcyber.co — France, US suspect Iran behind cyberattacks on refrigeration controllers at 700 supermarkets across Europe
- socradar.io — Cold Chain Sabotage: Attacks on Supermarket Refrigeration
- intrinsec.com — Intrinsec, rapporto sul DaVinci Group (UAC-0050)
- pbs.org — FAA stops installation of routers it linked to national ground stop - PBS
- internazionale.it — Tech outage wave reaches US government, Trump says all is 'fine'
- foxbusiness.com — Jay Clayton addresses concerns amid widespread tech outages
- theguardian.com — National Security Agency network for internal communications goes down
- us.diplomatie.gouv.fr — Ministero degli Esteri francese (Ambasciata di Francia negli Stati Uniti)
- cittanuova.it — Falsi allarmi bomba per scuole e aerei. A Roma, invece, i negozi
- eutoday.net — More Than 8,000 Hoax Bomb Threats Expose Europe's Vulnerability to Mass Disruption
- emeraldbook.org — Why Everyone Falsely Thinks America Is Under Attack - Emerald Book
- serrarigroup.com — US Bank Outages Expose Risks Across Digital Finance
- ilfattoquotidiano.it — Guerra ibrida in Europa: allarmi bomba, hacker e falsi alert
- tg24.sky.it — Allarmi bomba scuole, chi c'è dietro firma Mikhail Andropov del
- aviatrix.ai — European Grocery Chain Cyberattack: Danfoss Refrigeration
- blog.checkpoint.com — Inside Shahid Kaveh and CyberAv3ngers' OT Attacks
- skuola.net — Scuole evacuate, 271 istituti hanno ricevuto false minacce di bombe
- therecord.media — Hijacked email accounts complicate investigations into European bomb hoaxes
- flawfence.com — Danfoss cyberattack: supermarket refrigeration controllers hijacked
- acn.gov.it — Agenzia per la Cybersicurezza Nazionale (bollettini CSIRT Italia)
- wionews.com — AI may have caused series of US tech outages, says DHS Secretary Mullin
- beinsure.com — Iran-linked cyberattack targets European supermarkets and critical infrastructure: What we know so far
- shieldworkz.com — How Attackers Manipulated Refrigeration Controllers Across Europe
- threatlandscape.io — Danfoss Refrigeration Attack Hits French Supermarkets; Albert Heijn
- theguardian.com — Iran was behind cyber-attack on French supermarket freezers, Paris
- borsaitaliana.it — Attacchi ai frigoriferi dei supermercati, l'Acn in allerta sull'Italia
- fanpage.it — Attacchi hacker ai supermercati in centro a Napoli, colpiti i frigo con surgelati e pollame l'1 e 2 novembre
- industrialcyber.co — Inside the Supermarket Refrigeration Attacks
- hard2bit.com — French supermarket cyberattack on refrigeration controllers - Hard2bit
- alhurra.com — Europe Prepares a Unified Response to Iranian Cyber Threats
- thenewregion.com — France pushes for EU sanctions on Iran over supermarket cyberattack
- hindustantimes.com — France to present evidence of alleged Iranian cyberattack on supermarkets, seek EU sanctions
- aninews.in — Iran blames Israeli "disinformation machine" for French fridge-hack and US assassination plot claims
- jfeed.com — Over 8,000 Hoax Bomb Threats Hit Europe in One Month - JFeed
- orizzontescuola.it — Psicosi bomba nelle scuole di mezza Europa: allarmi via e-mail e
- aroundprague.cz — Hoax Bomb Emails Hit 1,800 More Italian Schools a Day After 6,300
- taipeitimes.com — Hackers use university e-mail for bomb threats
- thekatynews.com — Are We Being Hacked? Major Technology Outages Hit U.S. Banks
- wire.com — Microsoft 365 Outage: When One Vendor Fails, Everything Fails - Wire
- infraday.com — Apple and NSA outages follow disruptions to U.S. flights, banking
- english.mathrubhumi.com — Apple, airlines, banks and even the NSA hit by outages
- theguardian.com — Microsoft says services fully restored after global outage hits governments
- apnews.com — Could everything be broken? Grounded jets, Microsoft outage, AI chaos make some wonder
- finance.biggo.com — NSA's Classified Network NSANet Suffers Rare Outage; Intelligence
- indiatoday.in — Nightmare November for tech: Microsoft, banks, airlines and more hit by outages
- israeldefense.co.il — NSA's Secret Communications Network Goes Down Amid Major IT Disruptions
- cyprus-mail.com — NSA hit by outage as US tech disruptions mount
- hindustantimes.com — Homeland Security chief says AI likely caused recent spate of
- ctvnews.ca — Outage news: Apple, NSA, U.S. banks hit
- kare11.com — Busy week of outages has some Americans worried about a
- timesofindia.indiatimes.com — Microsoft and US banks' outage: Homeland security secretary blames 'superintelligence' for disruptions, urges Americans to
- insurancebusinessmag.com — Four major US outages in five days and none was a cyber attack
Di Alex (del 17/11/2026 @ 10:00:00, in Salute, cibo e benessere, letto 307 volte)
Preparazione tradizionale norvegese con stoccafisso delle Lofoten e carne stufata Farikal
Bonus Video
Il patrimonio dei mari artici: stoccafisso delle Lofoten e acidi grassi essenziali
Nata dalla necessità di sopravvivere in uno degli ambienti geografici più inospitali d'Europa, la cultura alimentare della Norvegia si fonda in larga parte sul rapporto viscerale con le fredde acque del mar Glaciale Artico e dei fiordi occidentali. L'icona indiscussa di questo patrimonio biologico è il Tørrfisk, lo stoccafisso essiccato all'aria aperta sulle tradizionali rastrelliere in legno delle isole Lofoten. Pescato esclusivamente nei mesi invernali quando i merluzzi atlantici screi migrano dal mar di Barents per deporre le uova, il pesce viene disidratato unicamente dalla combinazione sinergica di vento salmastro, sole freddo e temperature costantemente prossime allo zero gradi, senza l'impiego di sale o conservanti artificiali. Questo processo conserva intatta una concentrazione proteica nobile superiore all'ottanta percento della massa disidratata, fornendo al contempo dosaggi straordinari di Vitamina D e acidi grassi polinsaturi Omega-3. Nelle diete popolari, l'olio di fegato di merluzzo ha rappresentato per generazioni la difesa immunitaria primaria contro il rachitismo infantile e la depressione stagionale legata alla prolungata notte artica.
Il piatto nazionale Fårikål e le proteine dell'allevamento estensivo montano
Accanto all'economia marina, l'entroterra norvegese ha sviluppato tradizioni gastronomiche fondate sul pascolo montano degli ovini, sintetizzate nel Fårikål, celebrato ufficialmente come il piatto nazionale del paese. La ricetta prevede una cottura lenta e prolungata di tagli di agnello o castrato adulto alternati a strati di cavolo cappuccio fresco, grani interi di pepe nero e una ridotta quantità di farina di segale per addensare il brodo naturale. Dal punto di vista nutrizionale, la carne ovina norvegese beneficia del regime di pascolo brado sugli altipiani estivi tra erbe aromatiche e licheni spontanei, presentando una composizione lipidica ricca di acido linoleico coniugato CLA, molecola con proprietà protettive sul metabolismo dei lipidi ematici. La lenta ebollizione a bassa temperatura discioglie il collagene delle articolazioni dell'animale rilasciando gelatina e aminoacidi biodisponibili come glicina e prolina, fondamentali per l'integrità della mucosa gastrica e per la salute dell'apparato osteo-articolare umano.
I rischi sanitari: eccesso di sodio e ammine biogene nei fermentati tradizionali
L'aspetto più critico della cucina scandinava emerge tuttavia nei metodi storici di conservazione chimica tramite salagione estrema e fermentazione batterica prolungata. Preparazioni come il Rakfisk, trota o salmerino di lago sottoposti a una fermentazione anaerobica controllata in salamoia per diversi mesi, e il Klippfisk, merluzzo salato e pressato, comportano l'assunzione di quantitativi di cloruro di sodio che oltrepassano di gran lunga i limiti massimi giornalieri raccomandati dalle linee guida dell'Organizzazione Mondiale della Sanità. Il consumo cronico di cibi a così elevata osmolarità salina è direttamente correlato a un aumento dell'incidenza di ipertensione arteriosa essenziale e a lesioni infiammatorie della mucosa gastrica. Inoltre, i processi di degradazione batterica delle proteine nei pesci fermentati portano alla formazione incontrollata di ammine biogene come istamina, tiramina e cadaverina, molecole capaci di scatenare violente reazioni pseudo-allergiche, emicranie croniche e disturbi gastrointestinali severi in soggetti con ridotta attività dell'enzima diammino ossidasi.
La cucina norvegese racchiude una preziosa lezione di sopravvivenza ecologica, dimostrando come il rigore delle origini artiche possa regalare gemme nutrizionali di immenso valore, a patto di dosare con sapienza i residui della conservazione salina del passato.
Di Alex (del 17/11/2026 @ 09:00:00, in Animali rari selvatici domestici, letto 308 volte)
Cormorano comune Phalacrocorax carbo posato su un tronco con le ali spalancate per asciugare il piumaggio
Bonus Video
Adattamenti fisiologici all'apnea profonda e densità scheletrica
Nel grande panorama dell'avifauna acquatica mondiale, il cormorano comune, classificato dagli zoologi come Phalacrocorax carbo, rappresenta un'anomalia evolutiva di straordinaria efficacia biomeccanica. A differenza della quasi totalità degli uccelli volatori, la cui struttura corporea è alleggerita da ossa cave ricche di cellette d'aria per minimizzare il dispendio energetico in volo, il cormorano possiede uno scheletro solido e pesante, dotato di una densità ossea notevolmente superiore alla media. Questa zavorra naturale riduce la galleggiabilità passiva del corpo, permettendo all'animale di scendere agevolmente al di sotto della superficie liquida senza dover contrastare la spinta idrostatica verso l'alto. I suoi occhi sono muniti di una membrana nittitante trasparente e di una cornea a raggio di curvatura speciale che corregge la rifrazione subacquea, consentendogli di individuare con precisione millimetrica pesci bentonici e anguille fino a oltre trenta metri di profondità durante apnee che possono oltrepassare il minuto e mezzo di durata.
Il paradosso del piumaggio bagnabile e la termoregolazione a terra
La caratteristica anatomica più celebre e dibattuta del cormorano risiede nella microstruttura microscopica delle sue penne remiganti e copritrici. Mentre le anatre e i cigni possiedono ghiandole dell'uropigio iperattive che cospargono il piumaggio di cere impermeabilizzanti capaci di intrappolare una coltre isolante d'aria, il piumaggio esterno del cormorano presenta barbule aperte prive di ganci microscopici sigillanti. Quando l'uccello si immerge, l'acqua penetra istantaneamente tra le piume esterne espellendo l'aria: questo fenomeno riduce drasticamente l'attrito idrodinamico e la forza di galleggiamento, trasformando il cormorano in un dardo sottomarino azionato dalla potente spinta propulsiva delle grandi zampe palmate inserite molto indietro sul bacino. Il rovescio della medaglia è che il piumaggio bagnato dissipa calore corporeo a velocità allarmante: per questa ragione, non appena riemerso, il cormorano deve obbligatoriamente sostare per ore su scogli, pali o rami con le ali completamente spalancate al vento e al sole per asciugare la livrea ed evitare l'ipotermia letale.
Etologia della caccia sociale e coesistenza con le attività umane
L'intelligenza comportamentale del Phalacrocorax carbo si manifesta appieno nelle sue strategie di pesca cooperativa, osservabili frequentemente sia lungo le coste marine rocciose che nei grandi laghi e bacini fluviali interni. Gli stormi di cormorani si dispongono spesso in un semicerchio coordinato sulla superficie dell'acqua, avanzando all'unisono e battendo rumorosamente le ali per spaventare i banchi di pesci e spingerli verso le secche costiere o verso il fondale, dove ciascun individuo può catturare le prede a turno con il becco uncinato ad arpione. Questa formidabile voracità ed efficacia predatoria ha portato storicamente la specie a entrare in duro conflitto con le comunità di pescatori professionisti e con gli impianti di acquacoltura, che ne hanno decretato a più riprese persecuzioni e abbattimenti selettivi. Ciononostante, la specie continua a svolgere un ruolo insostituibile di regolatore ecologico, selezionando gli individui ittici deboli o malati e preservando l'equilibrio biologico degli habitat umidi.
Il cormorano comune incarna il coraggio evolutivo di una creatura che ha accettato la pesantezza del proprio corpo e l'imperfezione della bagnabilità per conquistare il regno sottomarino, regalandoci l'immagine senza tempo di un guardiano nero che scruta il confine tra cielo e mare.
Di Alex (del 17/11/2026 @ 08:00:00, in Intelligenza Artificiale, letto 315 volte)
Interfaccia di sviluppo di Bolt.new con terminale Node.js e anteprima web eseguita in WebContainers
Bonus Video
La tecnologia WebContainers e il crollo della barriera client-server
Per oltre un ventennio, lo sviluppo di applicazioni web full-stack ha richiesto una netta separazione fisica tra la macchina di programmazione dell'utente e i server remoti deputati all'esecuzione degli ambienti di runtime. La piattaforma Bolt.new demolisce questa architettura tradizionale poggiando sulle fondamenta della tecnologia proprietaria WebContainers sviluppata da StackBlitz. Grazie all'impiego sinergico delle più recenti specifiche WebAssembly e delle SharedArrayBuffer, un intero ambiente operativo Node.js completo di file system virtuale emulato in memoria RAM viene eseguito direttamente all'interno della singola scheda del browser web dell'utente. Non si tratta di una macchina virtuale remota affittata su cloud o di un container Docker distante migliaia di chilometri, bensì di codice macchina compilato che gira a velocità nativa sui thread della CPU locale, azzerando qualsiasi latenza di rete durante l'installazione di pacchetti e la compilazione del codice sorgente.
Agenti linguistici autonomi, orchestrazione Vite e correzione dei bug
Questa prossimità architetturale abilita un paradigma di vibe coding senza precedenti per fluidità e velocità di iterazione. Quando lo sviluppatore impartisce un prompt descrivendo una complessa dashboard gestionale o una piattaforma interattiva in React, l'agente intelligente di Bolt.new non si limita a sputare righe di codice statiche: l'IA interagisce direttamente con il terminale virtuale sottostante, inizializzando un progetto basato sul bundler ultra-rapido Vite, eseguendo comandi da riga di comando per installare pacchetti npm di terze parti e avviando il server locale su porte virtuali interne. Qualora un componente generi un errore di compilazione TypeScript o un'eccezione a runtime durante il rendering, l'agente cattura i log della console istantaneamente, esamina la traccia dello stack e applica la patch correttiva in maniera completamente autonoma, mostrando all'utente il risultato perfettamente funzionante senza richiedere alcun debug manuale.
Distribuzione immediata su cloud edge e sovranità del software
L'ecosistema di Bolt.new supera i confini dell'esercizio didattico offrendo percorsi di esportazione e distribuzione commerciale privi di qualsiasi vincolo di lock-in proprietario. Con un singolo clic dall'interfaccia principale, il repository di progetto generato localmente nel browser può essere trasferito e sincronizzato su GitHub, oppure distribuito istantaneamente su reti globali di edge hosting come Netlify, Vercel o Cloudflare Pages. La modularità delle cartelle di lavoro, che adottano standard industriali aperti come Tailwind CSS per lo stile e architetture a componenti modulari, consente a programmatori professionisti e neofiti del vibe coding di collaborare sullo stesso codice, scaricando in qualunque momento l'archivio ZIP dell'intero progetto per proseguire lo sviluppo in un ambiente offline tradizionale, suggellando la definitiva convergenza tra automazione generativa e sovranità tecnica del codice.
Bolt.new segna l'inizio di una nuova era dell'ingegneria del software in cui il browser si trasforma da semplice visualizzatore di ipertesti nel più potente e immediato ambiente di sviluppo integrato mai concepito dall'uomo.
Pagine:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 183 184 185 186 187 188 189 190 191 192 193 194 195 196 197 198 199 200 201 202 203 204 205 206 207 208 209 210 211 212 213 214 215 216 217 218 219 220 221 222 223 224 225 226 227 228 229 230 231 232 233 234 235 236 237 238 239 240 241 242 243 244 245 246 247 248 249 250 251 252 253 254 255 256 257 258 259 260 261 262 263 264 265 266 267 268 269 270 271 272 273 274 275 276 277 278 279 280 281 282 283 284 285 286 287 288 289 290 291 292 293 294 295 296 297 298 299 300 301 302 303 304 305 306 307 308 309 310 311 312 313 314 315 316 317 318 319 320 321 322 323 324 325 326 327 328 329 330 331 332 333 334 335 336 337 338 339 340 341 342 343 344 345 346 347 348 349 350 351 352 353 354 355 356 357 358 359 360 361 362 363 364 365 366 367 368 369 370 371 372 373 374 375 376 377 378 379 380 381 382 383 384 385 386 387 388 389 390 391 392 393 394 395 396 397 398 399 400 401 402 403 404 405 406 407 408 409 410 411 412 413 414 415 416 417 418 419 420 421 422 423 424 425 426 427 428 429 430 431 432 433 434 435 436 437 438 439 440 441 442 443 444 445 446 447 448 449 450 451 452 453 454 455 456 457 458 459 460 461 462 463 464 465 466 467 468 469 470 471 472 473 474 475 476 477 478 479 480 481 482 483 484 485 486 487 488 489 490 491 492 493 494 495 496 497 498 499 500 501 502 503 504 505 506 507 508 509 510 511 512 513 514 515 516 517 518 519 520 521 522 523 524 525 526 527 528 529 530 531 532 533 534 535 536 537 538 539 540 541 542 543 544 545 546 547 548 549 550 551 552 553 554 555 556 557 558 559 560 561 562 563 564 565 566 567 568 569 570 571 572 573 574 575 576 577 578 579 580 581 582 583 584 585 586 587 588 589 590