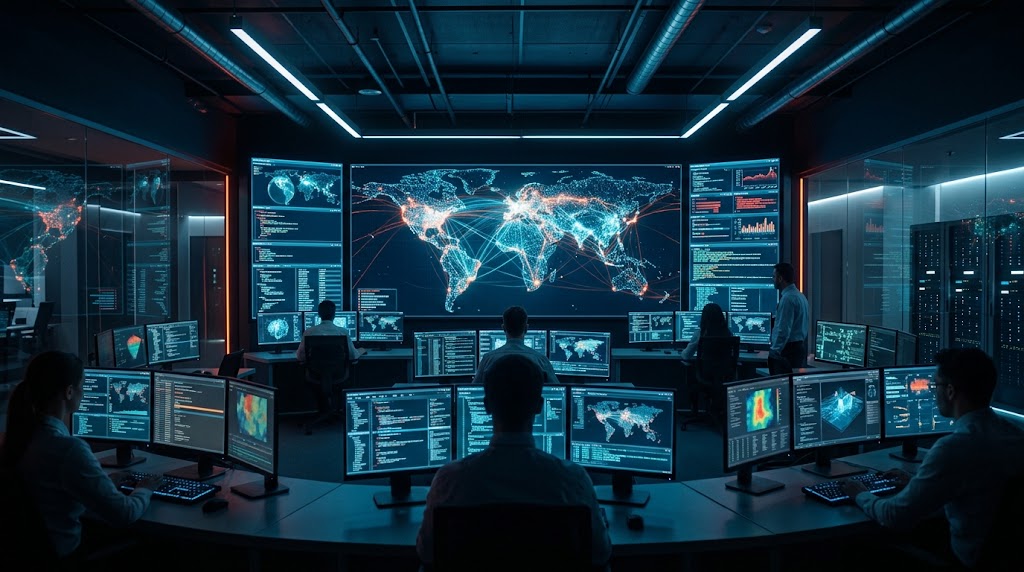
Agenti AI per la difesa informatica autonoma e microsegmentazione di rete
L'evoluzione della sicurezza informatica verso la guida autonoma vede agenti intelligenti contrastare in tempo reale campagne di phishing deepfake e orchestrare la microsegmentazione dinamica. LEGGI TUTTO L'ARTICOLO.
🎧 Ascolta questo articolo
Bonus Video
L'avvento degli attacchi sintetici multimodali e l'ingegneria sociale avanzata
Nel decennio compreso tra il 2027 e il 2036 il paradigma della sicurezza informatica aziendale affronta una mutazione irreversibile determinata dall'industrializzazione delle intelligenze artificiali generative malevole. Le campagne di social engineering e spear phishing hanno abbandonato le grossolane comunicazioni testuali del passato per trasformarsi in offensive iper-personalizzate basate su vettori multimodali sintetici. Modelli linguistici malevoli intercettano comunicazioni preliminari ed elaborano cloni vocali in tempo reale durante conference call aziendali, combinando video sintetizzati al millisecondo capaci di ingannare dirigenti e operatori finanziari per estorcere credenziali crittografiche o autorizzare transazioni miliardarie.
La velocità con cui questi vettori sintetici modificano i propri parametri comportamentali azzera l'efficacia dei tradizionali centri operativi di sicurezza gestiti esclusivamente da team umani. Il tempo medio che intercorre tra l'infiltrazione iniziale, lo sfruttamento di vulnerabilità zero-day e l'esfiltrazione dei dati si è ridotto a frazioni di secondo, rendendo impraticabile qualsiasi processo decisionale gerarchico fondato sull'intervento manuale degli analisti.
Architettura degli agenti difensivi a guida autonoma
La risposta architetturale è rappresentata dai sistemi di difesa informatica a guida autonoma, noti come Autonomous Cyber Defense Agents. Questi framework poggiano su reti neurali cooperative addestrate con apprendimento per rinforzo multi-agente, capaci di monitorare continuamente il traffico perimetrale, i flussi dati interni al cloud e i pattern biometrico-comportamentali dei dipendenti. Quando un clone vocale o video tenta di autenticarsi in una sessione di lavoro, l'agente analizza impercettibili disallineamenti di fase audio, anomalie micro-facciali nella texture dei pixel e divergenze nella latenza di risposta neurale per neutralizzare la connessione prima della negoziazione crittografica.
Oltre alla decodifica forense dei deepfake, gli agenti operano costantemente nella simulazione predittiva dei vettori d'attacco tramite modelli di contrasto generativo. L'agente difensivo elabora scenari ipotetici di breccia, simulando migliaia di manovre offensive al secondo all'interno di un gemello digitale dell'infrastruttura di rete aziendale, anticipando le rotte di propagazione laterale prima che il carico malevolo venga effettivamente sferrato.
Vettore di Minaccia Sintetica
Risposta dell'Agente Autonomo
Tempo di Reazione
Impatto sull'Infrastruttura di Rete
Deepfake Vocale e Video in Real-Time
Isolamento crittografico e analisi biometrica spettrale
Inferiore a 50 millisecondi
Revoca istantanea delle credenziali di sessione
Exploit Polimorfo Zero-Day
Microsegmentazione dinamica via software (SDN)
Tempo reale (sub-secondo)
Creazione di enclave isolate a gravità zero
Manipolazione API di Cloud Storage
Riconfigurazione automatica dei privilegi e delle rotte
Circa 100 millisecondi
Crittografia a rotazione istantanea dei database
Microsegmentazione dinamica e confinamento algoritmico
Il braccio operativo dell'ecosistema autonomo coincide con la microsegmentazione dinamica della rete, abilitata da controller software-defined di ultima generazione. Non appena una frazione del perimetro manifesta un'anomalia statistica o un tentativo di movimento laterale non autorizzato, l'agente difensivo rimodula la topologia logica della rete in millisecondi. I carichi di lavoro compromessi vengono incapsulati all'interno di camere di quarantena virtuali, interrompendo qualsiasi canale di comunicazione verso i database aziendali primari senza causare il blocco dei servizi legittimi.
Questo isolamento preventivo avviene senza attendere la conferma da parte di operatori umani, superando la storica dicotomia tra falsi positivi e tempestività dell'intervento. In un panorama in cui il crimine informatico impiega algoritmi polimorfi capaci di riscrivere il proprio codice sorgente in memoria per eludere i controlli statici, l'unica protezione praticabile risiede nell'affidare la barricata digitale a un'intelligenza autonoma perennemente vigile.
La difesa cibernetica a guida autonoma segna il passaggio dall'analisi reattiva alla resilienza sistemica istantanea, ridefinendo il concetto stesso di fiducia digitale nell'era delle minacce sintetiche.