




 Spotify
 iTunes
 Amazon
 Microsmeta Podcast
 Feed Atom 0.3
 Visiteurs Français
 English Visitors
 Visite guidate a Roma
 Think different!




\\ Home Page : Storico : Sicurezza informatica (inverti l'ordine)
Di seguito gli interventi pubblicati in questa sezione, in ordine cronologico.
Di Alex (del 31/10/2026 @ 08:00:00, in Sicurezza informatica, letto 405 volte)
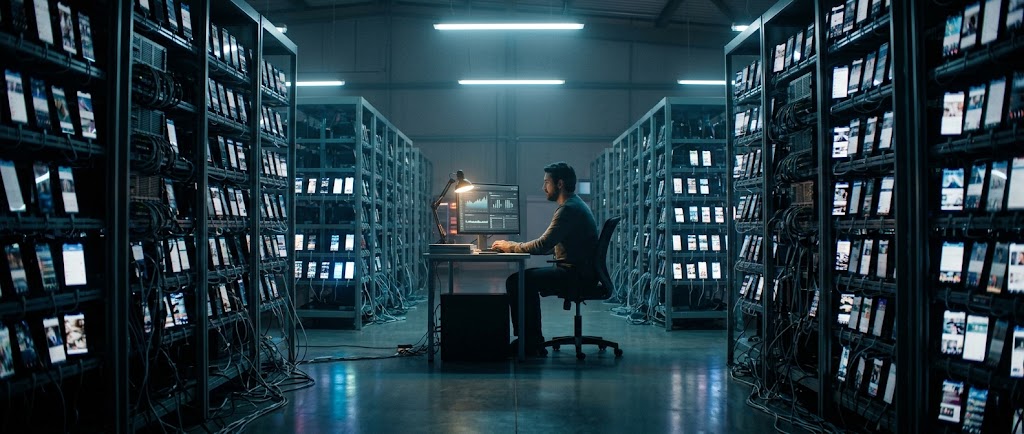
Rastrelliere industriali con centinaia di smartphone connessi per simulare traffico social umano
Bonus Video
Le fabbriche di silicio: anatomia hardware delle phone farm
L'immaginario comune associa la disinformazione informatica a singoli hacker isolati o a righe di codice eseguite all'interno di server virtuali remoti, ma la realtà operativa delle moderne bot farm è fondata su una massiccia infrastruttura fisica ed elettro-meccanica. Nei capannoni industriali dislocati prevalentemente nel Sud-Est asiatico e nell'Europa orientale, file interminabili di rastrelliere metalliche ospitano decine di migliaia di smartphone low-cost privati delle batterie originali, alimentati direttamente da linee a bassa tensione continua e controllati centralmente tramite hub USB ad alta densità. Questa configurazione hardware consente a un solo operatore umano di supervisionare simultaneamente centinaia di terminali attraverso software di mirroring e gestione remota, aggirando le barriere di sicurezza basate su impronta di dispositivo (device fingerprinting) che le grandi piattaforme come Meta, TikTok ed X adottano per distinguere un'istanza emulata da un vero smartphone. Ogni singolo apparato dispone di coordinate geografiche falsificate, indirizzi MAC rotanti e connessioni dati instradate attraverso schede SIM locali o nodi proxy residenziali, rendendo il traffico generato del tutto indistinguibile da quello prodotto da un utente in carne e ossa seduto sul divano di casa.
| Componente Operativa | Tecnologia Impiegata | Finalità di Elusione e Infiltrazione |
|---|---|---|
| Infrastruttura Mobile | Rastrelliere USB, telefoni privi di batteria | Bypass dei controlli anti-emulatore e fingerprint hardware |
| Routing di Rete | Proxy residenziali rotanti e micro-modem 4G | Simulazione di IP geolocalizzati domestici non blacklistati |
| Generazione Contenuti | Modelli LLM e text-to-image API | Redazione autonoma di post, commenti polarizzanti e meme satirici |
L'illusione dell'astroturfing e la manipolazione del consenso
Il principio sociologico che guida queste operazioni prende il nome di astroturfing, termine mutuato dal manto erboso sintetico per indicare la simulazione artefatta di un movimento popolare spontaneo dal basso (grassroots). Gli operatori di queste fabbriche digitali non si limitano a diffondere notizie palesemente false, poichè i filtri semantici delle piattaforme riuscirebbero a neutralizzarle con relativa rapidità; la loro strategia è infinitamente più sottile e micidiale: intercettano faglie sociali già esistenti, paure radicate, risentimenti economici o tensioni etniche, amplificandole a dismisura. Quando un tema sensibile o un esponente politico entra nel mirino di una campagna, l'armata sintetica scende in campo con centinaia di migliaia di commenti coordinati, ripubblicazioni e reazioni immediate. L'algoritmo di raccomandazione delle piattaforme interpreta questa valanga di interazioni come un segnale inequivocabile di rilevanza civica, spingendo il contenuto in cima ai feed degli utenti autentici e inducendo il cittadino comune a credere che un'opinione minoritaria o radicale rappresenti in realtà il sentimento prevalente della società.
L'innesto dei modelli generativi: l'automazione a costo marginale zero
Fino a pochi anni or sono, la gestione di campagne di influenza richiedeva squadre nutrite di copywriter incaricati di redigere testi credibili in molteplici lingue, con costi gestionali significativi. L'avvento dei modelli linguistici di grandi dimensioni (LLM) ha abbattuto ogni barriera economica e logistica, riducendo il costo marginale della menzogna a cifre prossime allo zero:
- Generazione contestuale di vignette e meme: istruiti tramite prompt dettagliati, i bot producono infografiche satiriche e cartelloni propagandistici su temi geopolitici complessi, come i consumi energetici dei data center o le dispute sui dazi commerciali internazionali.
- Fase di incubazione e credibilità: prima di sferrare un attacco, i profili sintetici trascorrono mesi simulando esistenze ordinarie, condividendo fotografie di paesaggi, ricette culinarie e commenti sportivi per consolidare punteggi di affidabilità algoritmica impeccabili.
- Poliglossia e adattamento idiomatico: le intelligenze artificiali consentono a bot farm orientali di formulare argomentazioni in italiano, rumeno, francese o tedesco utilizzando gerghi locali, sfumature dialettali e registri stilistici emotivi privi di imperfezioni grammaticali.
Il collasso della fiducia nell'ecosistema digitale
L'indagine condotta dai ricercatori indipendenti e i dati resi noti da inchieste giudiziarie recenti evidenziano come la percentuale di traffico generato da entità non biologiche stia superando stabilmente la quota di traffico prodotta dagli esseri umani. Durante le elezioni presidenziali e parlamentari europee, sciami composti da oltre duecentomila profili automatizzati sono stati identificati nell'atto di alterare il dibattito pubblico su temi decisivi, dal supporto bellico ai conflitti territoriali alle politiche fiscali interne. Questa costante intossicazione sfrutta il bias cognitivo di conformismo insito nella psicologia evolutiva umana: cerchiamo conferme nel gruppo di appartenenza e riteniamo vero ciò che appare socialmente condiviso. Quando il perimetro relazionale che osserviamo sullo schermo è colonizzato da specchi sintetici, il nostro discernimento viene compromesso alla radice senza che vi sia alcuna necessità di costrizione fisica.
In un ecosistema digitale in cui le macchine replicano il calore e le fragilità dell'anima umana a fini di lucro e potere, la preservazione del pensiero critico diviene l'unico baluardo rimasto a tutela della nostra libertà di scelta.
 (p)Link
 Commenti
 Storico
 Stampa
Di Alex (del 25/08/2026 @ 11:00:00, in Sicurezza informatica, letto 424 volte)
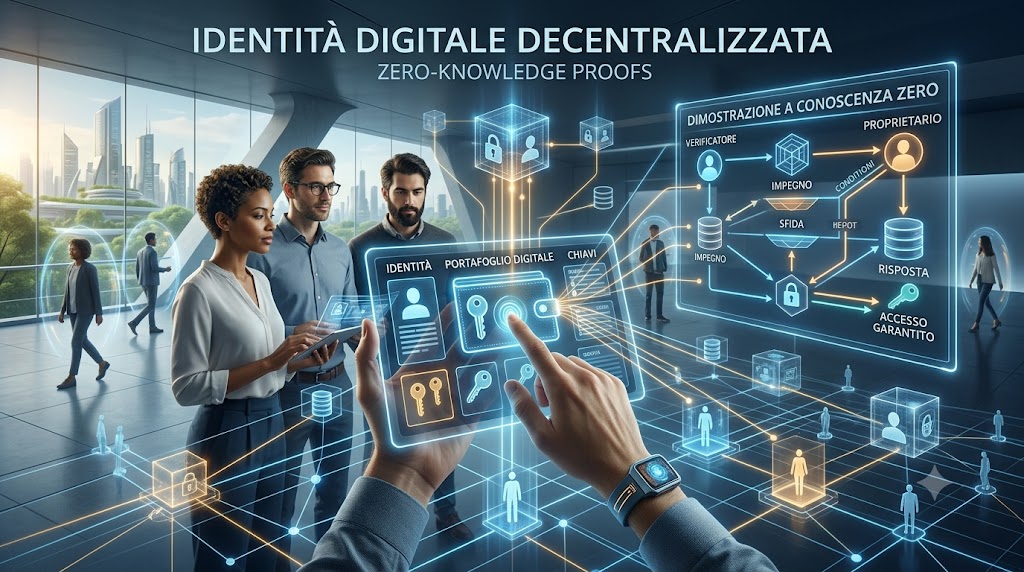
Rappresentazione di un'identità digitale decentralizzata con zk-proofs
Bonus Video
Il problema dell'identità digitale centralizzata
Oggi, la maggior parte dei servizi online richiede di fornire documenti di identità, numeri di telefono, indirizzi e altri dati personali, che vengono archiviati in database centralizzati. Questo modello espone gli utenti a rischi di furto di identità, violazione dei dati e sorveglianza di massa. Inoltre, gli utenti non hanno alcun controllo su come i loro dati vengono utilizzati da aziende e governi. La necessità di un'identità digitale che sia veramente controllata dall'individuo è diventata sempre più urgente, spingendo ricercatori e sviluppatori a esplorare soluzioni basate su blockchain e crittografia avanzata.
Cos'è l'identità decentralizzata e sovrana
L'identità decentralizzata si basa sul principio che ogni individuo deve essere il proprietario e il gestore dei propri dati identificativi. Utilizzando tecnologie come la blockchain, è possibile creare identificatori decentralizzati (DID) e credenziali verificabili che possono essere emesse da autorità fidate ma conservate dall'utente stesso. L'identità sovrana va oltre: l'utente non solo possiede i propri dati, ma decide autonomamente a quali servizi e per quali scopi condividerli, senza dipendere da terze parti. Questo modello restituisce il potere all'individuo, in linea con i principi del GDPR e della privacy by design.
Le zero-knowledge proofs: la chiave della privacy
Le zero-knowledge proofs (ZKP) sono un protocollo crittografico che permette a una parte di dimostrare a un'altra di possedere una certa informazione senza rivelare l'informazione stessa. Ad esempio, si può dimostrare di avere più di 18 anni senza mostrare la data di nascita, o di possedere un titolo di studio senza mostrare il certificato. Questo è possibile grazie a complessi algoritmi matematici che generano una "prova" che può essere verificata da chiunque, ma non contiene dati sensibili. Le ZKP sono il cuore pulsante delle soluzioni di identità decentralizzata, perchè consentono di ridurre al minimo la quantità di dati personali che circolano in rete.
Le applicazioni pratiche e i casi d'uso
Le identità decentralizzate con ZKP hanno innumerevoli applicazioni. Nel settore bancario, un cliente potrebbe richiedere un prestito dimostrando di avere un reddito superiore a una certa soglia senza rivelare l'importo esatto. Nel mondo del lavoro, un candidato potrebbe dimostrare di avere determinate competenze senza mostrare il curriculum completo. Nel settore sanitario, un paziente potrebbe provare di essere stato vaccinato senza rivelare altre informazioni mediche. Anche l'accesso a servizi online, come i social network o le piattaforme di e-commerce, potrebbe essere semplificato con credenziali autenticate in modo sicuro e privato.
Le sfide tecniche e normative
Nonostante le potenzialità, l'adozione su larga scala delle identità decentralizzate incontra ostacoli. La gestione delle chiavi private è complessa per l'utente medio, e la perdita della chiave potrebbe significare la perdita definitiva dell'identità digitale. Inoltre, la standardizzazione dei protocolli e l'interoperabilità tra diversi sistemi sono ancora in fase di sviluppo. Sul piano normativo, i governi devono adattare le leggi per riconoscere le credenziali digitali e garantire che i sistemi siano conformi alle normative sulla privacy, come il GDPR. Tuttavia, molte organizzazioni internazionali stanno lavorando a linee guida comuni.
Il futuro dell'identità digitale
Si prevede che entro la fine del decennio le identità decentralizzate diventeranno lo standard per le interazioni digitali, sostituendo gradualmente i sistemi centralizzati. Le ZKP saranno sempre più efficienti e integrate in wallet digitali di facile utilizzo. L'Unione Europea sta già sperimentando l'identità digitale europea (EUDI) che incorpora alcuni di questi principi. L'adozione di queste tecnologie non solo migliorerà la privacy e la sicurezza, ma potrebbe anche snellire le burocrazie e ridurre le frodi, creando un ecosistema digitale più equo e trasparente.
In conclusione, l'identità decentralizzata basata su zero-knowledge proofs è una rivoluzione silenziosa che sta rimodellando il concetto di identità nel mondo digitale, mettendo la privacy al centro e dando alle persone il controllo dei propri dati personali.
Di Alex (del 18/08/2026 @ 10:00:00, in Sicurezza informatica, letto 398 volte)

Il ransomware Gentlemen disattiva gli antivirus prima della cifratura
Analisi della minaccia informatica Gentlemen capace di neutralizzare circa 180 processi di sicurezza. LEGGI TUTTO L'ARTICOLO.
Bonus Video
Un cambio di paradigma nell'evasione delle difese
Il gruppo di criminalità informatica noto come Gentlemen, identificato nelle analisi di intelligence anche con la sigla Storm-2697, ha perfezionato la propria catena di attacco introducendo una tecnica estremamente insidiosa. Anziché fare affidamento esclusivo sulla velocità di cifratura dei file, la priorità degli attaccanti è diventata la sistematica neutralizzazione preventiva di tutti i software di protezione installati sulle macchine bersaglio, azzerando le capacità di rilevamento prima dell'esecuzione del carico malevolo.
L'abuso del driver anticheatG13 in modalità kernel
Il cuore operativo del kit di strumenti malevoli, denominato Gentle Killer, si basa sull'impiego di un modulo specifico chiamato anticheatG13.sys. Questo componente sfrutta la tecnica nota come BYOVD, ovvero Bring Your Own Vulnerable Driver, caricando nel sistema operativo Windows un driver firmato e legittimo ma affetto da vulnerabilità note. Operando in modalità kernel mode, il livello di privilegio più elevato del sistema, il malware ottiene il controllo totale su processi, memoria e comunicazioni di rete.
La neutralizzazione di 180 processi di sicurezza e il controllo di rete
Sfruttando questi elevatissimi privilegi di sistema, il driver malevolo è in grado di terminare in modo forzato quasi 180 processi associati ai più diffusi software antivirus, agenti di risposta EDR, strumenti di monitoraggio e servizi di backup automatizzato. Qualora la chiusura dei processi fallisca, il malware modifica direttamente le porzioni di memoria delle applicazioni di sicurezza causandone il blocco accidentale. Inoltre, tramite la tecnologia Windows Filtering Platform, il driver può manipolare il traffico di rete, impostare regole di whitelist per IP specifici e bloccare il caricamento di ulteriori moduli difensivi.
Strategie di mitigazione e protezione aziendale
Per difendersi efficacemente da minacce basate su driver vulnerabili, gli esperti di sicurezza raccomandano di attivare la Vulnerable Driver Blocklist fornita da Microsoft e di abilitare la protezione dell'integrità del codice basata su hypervisor (HVCI). Risulta altresì fondamentale limitare rigorosamente i privilegi amministrativi degli utenti, mantenere backup totalmente isolati dalla rete aziendale e monitorare gli eventi di sistema relativi all'installazione imprevista di nuovi driver kernel.
L'attacco Gentlemen evidenzia la necessità di proteggere l'accesso al kernel mode contro l'abuso di driver vulnerabili.
Di Alex (del 21/06/2026 @ 16:00:00, in Sicurezza informatica, letto 431 volte)

Sincronizzazione crittografata peer-to-peer tra dispositivi diversi.
Bonus Video
Architettura peer-to-peer e modello di fiducia distribuito
Syncthing abbandona radicalmente il paradigma client-server adottato da servizi come Dropbox o Google Drive. Invece di caricare i file su un server remoto che funge da autorità centrale, ogni nodo che esegue il programma genera una coppia di chiavi crittografiche a curva ellittica e comunica direttamente con gli altri nodi attraverso connessioni TCP crittografate con TLS 1.3. Il discovery server globale, gestito da volontari e replicabile privatamente, si limita a mettere in contatto i dispositivi che condividono lo stesso identificativo di cartella, senza mai vedere i dati trasferiti. Una volta stabilito il canale diretto, i blocchi di file vengono scambiati utilizzando un meccanismo simile a BitTorrent: ogni file è suddiviso in chunk di dimensione variabile, e l'hash SHA-256 di ciascun chunk viene confrontato per determinare le differenze, inviando solo le porzioni modificate. Il risultato è una sincronizzazione incrementale estremamente efficiente, capace di gestire modifiche parziali a file di grandi dimensioni senza ritrasmettere l'intero contenuto. La gestione dei conflitti è automatica: in caso di scritture concorrenti sullo stesso file da parte di due nodi diversi, Syncthing rinomina il file più vecchio aggiungendo un suffisso temporale, preservando entrambe le versioni e lasciando all'utente la decisione finale. L'assenza di un server centrale elimina il rischio di violazioni massive di dati, poichè anche compromettendo un singolo nodo l'attaccante non può accedere ai file degli altri partecipanti senza le rispettive chiavi. La banda passante e la frequenza di scansione delle cartelle sono completamente configurabili, e il programma è in grado di adattarsi dinamicamente alle condizioni di rete, sospendendo i trasferimenti su connessioni a consumo o rallentando durante le ore di punta.
Sicurezza, estendibilità e scenari d'uso avanzati
Ogni dispositivo viene identificato da un'impronta digitale crittografica univoca, che l'utente deve scambiare manualmente con gli altri nodi autorizzati, eliminando la possibilità di attacchi man-in-the-middle automatizzati. Le cartelle condivise possono essere configurate in modalità "solo invio", "solo ricezione" o "invio e ricezione", e la versione a riga di comando si integra perfettamente in ambienti server senza interfaccia grafica, rendendo Syncthing ideale per backup distribuiti tra macchine virtuali, NAS domestici e istanze cloud self-hosted. Grazie alla sua natura aperta, il software è stato esteso con wrapper come Syncthing-Fork per Android, che rispettano le limitazioni di accesso al filesystem imposte dal sistema operativo mobile. L'impiego tipico spazia dalla sincronizzazione della cartella Documenti tra laptop e desktop, al mantenimento di una libreria di ebook aggiornata su tutti i dispositivi, fino all'archiviazione sicura e privata delle foto scattate con lo smartphone, senza dover concedere a terzi l'accesso ai propri ricordi personali. Le performance in reti locali sono paragonabili a una copia diretta via SMB, mentre su Internet la latenza resta l'unico limite, mitigabile con la configurazione di relay server opzionali che fungono da tramite quando i peer sono dietro NAT restrittivo. Il progetto, sostenuto da una comunità attiva e da finanziamenti crowdfunded, incarna un modello di sviluppo software etico, in cui la funzionalità non viene mai sacrificata in cambio della monetizzazione dei dati degli utenti. Con Syncthing, i propri file smettono di essere merce di scambio e tornano sotto il controllo esclusivo di chi li ha creati, viaggiando su reti crittografate e fidate.
Di Alex (del 13/06/2026 @ 15:00:00, in Sicurezza informatica, letto 466 volte)

Interfaccia mobile di Proton Mail con crittografia end‑to‑end
Bonus Video
L’architettura di sicurezza e il modello zero‑knowledge
Proton Mail nasce nel 2014 a Ginevra, in Svizzera, da un progetto di ricercatori del CERN e del MIT guidati da Andy Yen. L’obiettivo era fornire un servizio di posta elettronica che non potesse essere letto da nessuno all’infuori del mittente e del destinatario, nemmeno dagli amministratori dei server. Per realizzare questo principio di "zero‑knowledge", il team ha implementato un’architettura di crittografia ibrida: gli utenti si scambiano messaggi protetti da OpenPGP, mentre la chiave privata dell’utente viene crittografata con una passphrase nota solo all’utente stesso. Durante la registrazione, l’app Android genera una coppia di chiavi RSA o ECC (Elliptic Curve Cryptography) direttamente sul dispositivo, e la chiave privata viene cifrata con AES‑256 in modalità GCM utilizzando una derivazione della password tramite bcrypt (costo computazionale configurabile). Solo la chiave pubblica e la chiave privata cifrata vengono caricate sui server di Proton, che non possiedono mai la versione in chiaro. Quando un mittente Proton invia un’email a un altro utente Proton, il client cifra il messaggio con la chiave pubblica del destinatario, applicando anche una firma digitale per garantire l’autenticità. Il server si limita a memorizzare il blob crittografato e a inoltrarlo. Per le email verso provider esterni (Gmail, Outlook), Proton offre la possibilità di inviare un messaggio con un link protetto da password: il destinatario riceve una notifica e deve inserire una passphrase condivisa per decrittare il contenuto in una pagina web temporanea. L’app Android integra un client IMAP bridge che gestisce la sincronizzazione in background, mantenendo la posta cifrata a riposo sulla memoria del telefono tramite il modulo Android Keystore, che fa leva sul Trusted Execution Environment (TEE) dei processori ARM. La crittografia zero‑knowledge si estende anche ai metadati: gli oggetti delle email vengono cifrati insieme al corpo, e il sistema non registra gli indirizzi IP degli utenti per default (opzione "IP logging" disattivata nei server svizzeri). La giurisdizione svizzera, con la Legge Federale sulla Protezione dei Dati (LPD) e l’adesione al Privacy Shield Framework, garantisce ulteriore tutela contro richieste governative invasive, sebbene Proton Mail sia trasparente nel pubblicare un rapporto annuale sulle richieste legali ricevute. L’app offre anche Proton Calendar e Proton Drive, tutti integrati con lo stesso modello zero‑knowledge, e supporta l’autenticazione a due fattori (2FA) con TOTP e chiavi di sicurezza hardware U2F. Per gli utenti che richiedono un livello ancora maggiore, Proton ha introdotto l’indirizzo "hidden" e la possibilità di pagare in contanti o criptovalute per i piani premium, slegando l’identità reale dal pagamento. Nel 2022, Proton ha aperto il codice sorgente di tutte le sue app (client Android, iOS, Bridge) su GitHub, consentendo audit indipendenti che hanno confermato l’assenza di backdoor. Dal punto di vista delle prestazioni, il client Android è ottimizzato per funzionare su reti lente e consuma circa 30 MB di RAM in background, un valore notevolmente inferiore a quello di client concorrenti. Per bilanciare sicurezza e usabilità, Proton Mail integra un’intelligenza artificiale on‑device che suggerisce risposte rapide basate sul contenuto, senza mai inviare i testi al cloud: l’elaborazione avviene interamente sul dispositivo sfruttando TensorFlow Lite. Questa combinazione di crittografia robusta, trasparenza e indipendenza dalla sorveglianza ha reso Proton Mail una scelta privilegiata non solo per attivisti e giornalisti, ma anche per aziende che trattano dati sensibili, come studi legali e cliniche mediche.
| Caratteristica di sicurezza | Proton Mail | Client email tradizionale |
| Crittografia a riposo | Sì, AES‑256 con chiave dell’utente | Solo se manualmente configurata |
| Zero‑access da parte del provider | Garantito | Non garantito |
| Protezione metadati | Oggetto cifrato, IP anonimizzato | Metadati in chiaro |
| Open source verificabile | Sì | Generalmente no |
Proton Mail rappresenta un punto di svolta nella protezione della privacy digitale, mostrando che un’email può essere al tempo stesso accessibile e inaccessibile a occhi indiscreti.
Di Alex (del 03/06/2026 @ 10:00:00, in Sicurezza informatica, letto 521 volte)
Reticolo matematico multidimensionale con un chip elettronico e onde elettromagnetiche
Bonus Video
La minaccia quantistica e la promessa dei reticoli
L'infrastruttura tecnologica globale è attualmente pervasa da un'angoscia silenziosa, un conto alla rovescia innescato dalla meccanica quantistica. I computer quantistici, la cui potenza computazionale minaccia di raggiungere a breve l'apice operativo, saranno in grado di polverizzare i protocolli di crittografia a chiave pubblica (come RSA ed Elliptic Curve) su cui si basa l'intera sicurezza delle telecomunicazioni, dei mercati finanziari e dei segreti militari. In vista di questa imminente catastrofe digitale, agenzie di massima sicurezza come la NSA e il NIST hanno promulgato nuovi standard salvifici, imponendo la transizione verso la Crittografia Post-Quantistica (PQC), racchiusa nella direttiva CNSA 2.0. L'ancora di salvezza prescelta è la "Lattice-Based Cryptography" (crittografia basata sui reticoli), con algoritmi primari quali ML-KEM (Kyber) e ML-DSA (Dilithium). Questi sistemi non fondano più la loro segretezza sulla scomposizione in fattori primi, ma sulla sconcertante difficoltà di orientarsi e trovare specifici vettori all'interno di griglie matematiche multidimensionali che presentano errori intenzionali, un ostacolo che paralizza persino i qubit quantistici. Le industrie hardware, come Microchip Technology, stanno precipitosamente incorporando questi moduli matematici complessi direttamente a livello di silicio nei loro controller embedded di ultima generazione (come la famiglia MEC175xB), vantando una protezione inespugnabile. Tuttavia, l'adorazione per l'impenetrabilità matematica acceca la comunità tecnica rispetto a un fattore di rischio fisico ineludibile. L'astrazione di un algoritmo deve obbligatoriamente reincarnarsi nella materia per funzionare. E la materia, inesorabilmente, tradisce.
Tabella dei livelli di sicurezza e attacchi
| Livello di Sicurezza | Metodologia di Attacco | Resistenza della Crittografia Lattice-Based |
| Livello Matematico/Algoritmico | Forza Bruta Classica | Inespugnabile |
| Livello Computazionale Avanzato | Computer Quantistici (Algoritmo di Shor) | Altamente Resistente |
| Livello Fisico (Canali Laterali) | Analisi del Consumo Energetico (CPA) | Vulnerabilità Critica |
| Livello Fisico (Canali Laterali) | Emissioni Elettromagnetiche | Vulnerabilità Critica |
Il tradimento del silicio: attacchi a canali laterali
I canali laterali (side-channel attacks) non attaccano l'algoritmo, ma la sua implementazione fisica: sfruttano il consumo energetico, le emissioni elettromagnetiche, il tempo di esecuzione o persino i suoni prodotti dal processore durante i calcoli crittografici. Nel 2024 e 2025, ricercatori hanno dimostrato che implementazioni ingenue di Kyber e Dilithium su microcontrollori embedded rivelano informazioni sufficienti a recuperare la chiave privata attraverso analisi di potenza differenziale (DPA). Il problema è strutturale: i reticoli matematici richiedono operazioni su vettori con errori, e queste operazioni hanno un profilo di potenza fortemente dipendente dai dati. Un attaccante con accesso fisico o anche solo remoto (tramite sensori come il microfono o la webcam) può ricostruire i segreti. La comunità sta correndo ai ripari con contromisure come la randomizzazione e il masking, ma ogni soluzione aumenta il costo computazionale e la complessità. La lezione è chiara: non esiste sicurezza assoluta nel mondo fisico. La crittografia lattice-based è matematica robusta, ma la sua incarnazione nel silicio è fragile come qualsiasi altra. L'arroganza di chi crede che un algoritmo nuovo risolva tutti i problemi si scontra con la termodinamica e l'elettromagnetismo.
Conclusione: La crittografia post-quantistica è necessaria ma non sufficiente: gli attacchi a canale laterale ci ricordano che la materia tradisce sempre la matematica.
Di Alex (del 31/05/2026 @ 13:00:00, in Sicurezza informatica, letto 462 volte)
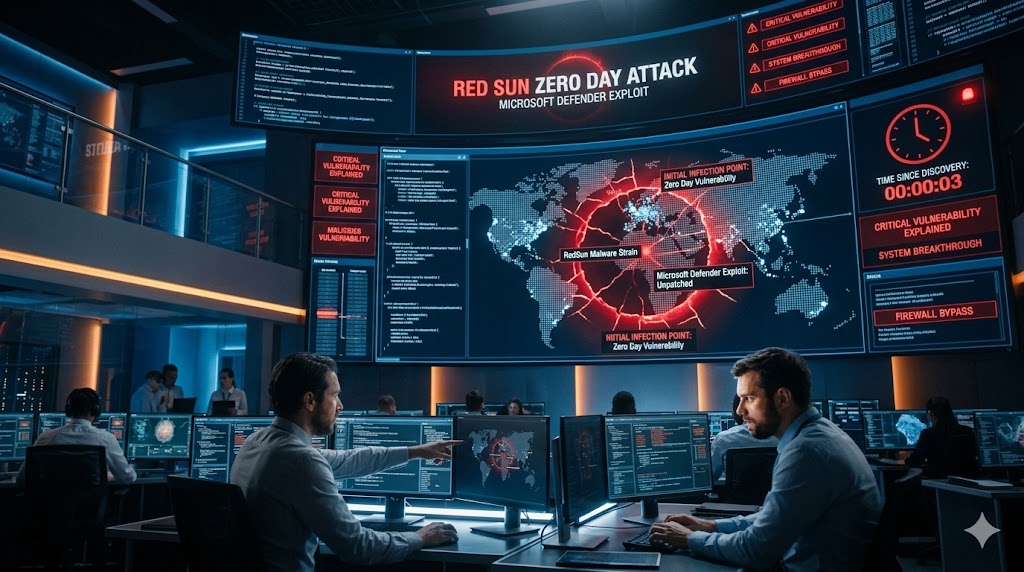
Schermo di Windows 11 con codice di exploit e logo Microsoft Defender
Bonus Video
Zero-day che trasformano l'antivirus in cavallo di Troia
La recente minaccia di azioni legali da parte di Microsoft contro il ricercatore indipendente di sicurezza informatica noto con lo pseudonimo di Nightmare Eclipse solleva gravi interrogativi sulle strategie di gestione delle vulnerabilità software nei sistemi operativi di larga diffusione. Tra aprile e maggio del duemilaventicinque, il ricercatore ha pubblicato sulla piattaforma GitHub i dettagli tecnici e il codice d'attacco dimostrativo di sei vulnerabilità critiche di tipo "zero-day" che affliggono il sistema operativo Windows undici. La risposta di Microsoft non si è fatta attendere: chiusura forzata dell'account del ricercatore e avvio di un'indagine penale da parte della Digital Crimes Unit della compagnia di Redmond. La multinazionale sostiene che la divulgazione non coordinata abbia messo in serio pericolo la sicurezza degli utenti finali, esponendoli ad attacchi in corso da parte di gruppi criminali che hanno prontamente integrato tali exploit nelle proprie campagne ransomware. Tuttavia, un'analisi tecnica dettagliata di queste vulnerabilità rivela un fatto sconcertante che mette in crisi l'intero modello logico dei moderni sistemi antivirus. Gli exploit di punta, denominati BlueHammer e RedSun, non aggirano le difese del sistema operativo, ma utilizzano proprio Microsoft Defender (che opera con i massimi privilegi di amministrazione denominati SYSTEM) come motore esecutivo dell'infezione. In pratica, è come se il sistema immunitario informatico venisse ingannato per colpire la struttura stessa che deve proteggere, invalidando i tradizionali bastioni di sicurezza perimetrale del kernel.
Tabella degli exploit e del loro impatto
| Nome dell'exploit | CVE / stato delle patch | Componente presa di mira | Effetto dell'attacco sul sistema |
|---|---|---|---|
| BlueHammer | CVE-2026-33825 / Risolto | Procedura di aggiornamento firme Defender | Furto di password dal registro di sistema SAM |
| RedSun | Nessun CVE / Non corretto | Percorso di bonifica file infetti MpSvc | Esecuzione di codice nocivo come SYSTEM |
| UnDefend | Nessun CVE / Non corretto | Meccanismo di aggiornamento firme Defender | Blocco silente dell'antivirus e falsificazione stato |
| YellowKey | CVE-2026-45585 / Mitigato | Sistema di cifratura del disco BitLocker | Bypass della protezione dei dati a computer spento |
| GreenPlasma | Nessun CVE / Non corretto | Subsistemi interni di Windows | Elevazione dei privilegi a livello amministratore |
La catena d'attacco di RedSun: cinque passi verso il disastro
L'exploit RedSun, ancora attivo e non corretto sui sistemi completamente aggiornati alla data di stesura di questo articolo, sfrutta una debolezza logica nel percorso di bonifica dell'antivirus reale. La catena dell'attacco si sviluppa in cinque passaggi fondamentali. Primo: viene creato un file temporaneo contenente una firma virale standard di test (la stringa EICAR) per forzare l'intervento di scansione in tempo reale di Defender. Secondo: l'attacco monitora l'avvio del processo di rimozione dell'antivirus e lo blocca temporaneamente tramite una serratura logica di sistema nota come blocco opportunistico. Terzo: mentre l'antivirus è in attesa che il file venga sbloccato, il percorso della cartella originaria viene rinominato e sostituito con un collegamento virtuale (una giunzione NTFS) che punta alla cartella protetta System32 del sistema operativo. Quarto: quando l'antivirus riprende la propria azione per eliminare il file infetto, scrive un nuovo file controllato dall'attaccante all'interno di System32 sotto il nome del servizio legittimo TieringEngineService.exe, ingannato dal collegamento virtuale. Quinto: l'invocazione di tale servizio esegue il file malevolo con i massimi privilegi di sistema SYSTEM. A questo punto, l'attaccante ha pieno controllo del computer, può installare ransomware, rubare dati o spiare l'utente, tutto mentre il pannello mostra uno stato di totale integrità operativa dei moduli di sicurezza di Windows undici.
La scelta di Microsoft: silenziare i ricercatori invece di risolvere i bug
La scelta di Microsoft di perseguire legalmente il ricercatore Nightmare Eclipse, anziché collaborare per risolvere queste debolezze logiche strutturali, rischia di compromettere la fiducia della comunità globale degli esperti di sicurezza. Molti analisti hanno fatto notare che il ricercatore aveva rispettato i tempi di disclosure responsabile per alcune vulnerabilità, ma Microsoft non aveva ancora rilasciato patch per RedSun e UnDefend. Frustrato dalla lentezza dell'azienda, il ricercatore ha pubblicato i dettagli completi, scatenando la reazione legale del team di Redmond. Il risultato è un effetto inibitorio preoccupante: altri esperti potrebbero ora pensare due volte prima di segnalare bug critici a Microsoft, preferendo venderli a broker privati o usarli per scopi di intelligence asimmetrica. A perderci sono gli utenti finali, che restano esposti a minacce invisibili perché l'azienda preferisce spendere risorse in dipartimenti legali piuttosto che in ingegneria del software. Nel frattempo, i gruppi criminali stanno già sfruttando attivamente queste vulnerabilità logiche all'interno di campagne ransomware mirate contro infrastrutture sensibili e reti aziendali non protette, evidenziando il fallimento della strategia di contenimento legale applicata dalla compagnia.
La vicenda Nightmare Eclipse dimostra che il più grande nemico della sicurezza informatica non è sempre l'hacker, ma talvolta l'arroganza delle aziende che antepongono la propria immagine alla protezione degli utenti. Fino a quando non cambierà questa mentalità, le vulnerabilità continueranno a essere sfruttate in silenzio, mentre i ricercatori verranno messi a tacere.
Di Alex (del 14/05/2026 @ 15:00:00, in Sicurezza informatica, letto 501 volte)
Process Explorer interfaccia diagnostica Windows
Nell’ambito dell’amministrazione dei sistemi, della cybersicurezza e dello sviluppo software, la visibilità sull’esecuzione in tempo reale del kernel è una necessità non negoziabile. Il Task Manager standard fornito nei sistemi operativi Windows offre solo una visione d’insieme edulcorata e ad alto livello delle risorse macchina. Per un’ispezione chirurgica, l’industria IT globale si affida a Process Explorer, un’utility avanzata sviluppata originariamente nella suite Sysinternals da Mark Russinovich e Bryce Cogswell, oggi interamente acquisita e supportata da Microsoft. LEGGI TUTTO L’ARTICOLO
Ricostruzione AI
Architettura e funzionalità avanzate
L’architettura di Process Explorer sfrutta un driver di dispositivo specializzato che si aggancia profondamente alle API del kernel di Windows, bypassando le limitazioni dello user-mode per estrarre telemetrie granulari su ogni singolo processo in esecuzione. L’interfaccia utente è strutturata in un albero gerarchico che illustra le relazioni padre-figlio tra i processi, permettendo agli investigatori di tracciare visivamente l’origine di un programma sospetto (ad esempio, individuando malware generati da script mascherati all’interno di documenti apparentemente innocui). Il vero potenziale dell’applicazione, tuttavia, si esprime attraverso il suo pannello inferiore (Lower Pane), che può essere commutato in due modalità di visualizzazione critiche: “Handle” e “DLL”.
Handle, DLL e analisi forense live
La gestione degli Handle è fondamentale per la risoluzione dei conflitti operativi. Un “handle” è un riferimento astratto che il sistema operativo assegna a una risorsa (un file, una chiave di registro, un thread o una porta di rete) quando un processo ne richiede l’uso esclusivo. Quando un utente tenta di cancellare un file e riceve un errore di “file in uso”, la potente funzione di ricerca globale di Process Explorer permette di individuare istantaneamente quale specifico processo mantiene bloccato l’handle, offrendo all’amministratore la facoltà di chiuderlo forzatamente in sicurezza. Parallelamente, la modalità DLL (Dynamic Link Library) elenca tutte le librerie di codice e i file mappati in memoria caricati da un processo, strumento indispensabile per gli ingegneri del software per risolvere i “DLL hell” (conflitti di versione) o per individuare librerie malevole iniettate abusivamente in processi di sistema legittimi (DLL hijacking).
Oltre al troubleshooting prestazionale, dove l’interfaccia differenzia visivamente il tempo di CPU speso in modalità kernel rispetto a quello in modalità utente, Process Explorer è un pilastro della “Live Forensics”. L’utility esegue la verifica crittografica delle firme dei file eseguibili in tempo reale, evidenziando immediatamente i file binari le cui firme non corrispondono o che risiedono in percorsi di archiviazione anomali. Configurandolo per comunicare con il Microsoft Symbol Server tramite la libreria DBGHELP.DLL, gli analisti possono risolvere lo stack di memoria dei singoli thread in stringhe di funzioni leggibili, smascherando esattamente quale blocco di codice stia monopolizzando le risorse di sistema.
| Modalità Analitica | Parametri Monitorati | Applicazione Diagnostica e di Sicurezza |
|---|---|---|
| Handle View | File bloccati, mutex, chiavi di registro, semafori. | Risoluzione di memory leak, sblocco di risorse orfane. |
| DLL View | Moduli caricati in memoria, percorsi dei binari. | Troubleshooting di conflitti di versione, rilevamento iniezioni malevole. |
| Integrità e Sicurezza | Verified Signer, percorsi eseguibili, ASLR, livelli di integrità. | Analisi forense live, identificazione di rootkit e processi falsificati. |
| Analisi delle Prestazioni | CPU User/Kernel Time, cicli di I/O, GPU engines. | Profilazione colli di bottiglia hardware, decodifica degli stack dei thread. |
Questa fusione di diagnostica hardware e intelligence forense rende Process Explorer uno strumento cognitivo vitale per decifrare l’altrimenti opaca scatola nera dei moderni ecosistemi Windows.
Di Alex (del 13/02/2026 @ 09:00:00, in Sicurezza informatica, letto 463 volte)
Processore con enclave sicura illuminata in blu
I dati vengono crittografati quando sono salvati su disco e quando viaggiano in rete. Ma quando vengono elaborati? Restano vulnerabili. Il confidential computing protegge l'informazione anche durante l'uso, usando enclavi hardware blindate che nemmeno il cloud provider può penetrare. LEGGI TUTTO L'ARTICOLO
I tre stati dei dati
La sicurezza informatica tradizionale protegge i dati in due stati. I dati at rest, salvati su dischi o database, vengono protetti con crittografia. Se qualcuno ruba l'hard disk, trova solo dati cifrati inutilizzabili senza la chiave. I dati in transit, che viaggiano attraverso le reti, vengono protetti con protocolli come HTTPS e TLS che creano tunnel crittografati tra mittente e destinatario.
Ma esiste un terzo stato critico: i dati in use, quelli attivamente elaborati dalla CPU e presenti nella memoria RAM in chiaro. Quando un'applicazione esegue calcoli su dati sensibili, questi devono essere decifrati e caricati in memoria. In questo momento sono vulnerabili. Un amministratore di sistema malintenzionato, un malware con privilegi elevati o un'agenzia governativa con accesso fisico al server possono leggere la memoria e rubare tutto.
I Trusted Execution Environments
La soluzione è il Trusted Execution Environment, un'area isolata all'interno del processore dove il codice viene eseguito in modo completamente blindato. Il TEE è implementato a livello hardware: circuiti dedicati nel processore creano un'enclave di memoria che è fisicamente isolata dal resto del sistema. Nemmeno il sistema operativo, l'hypervisor o il firmware BIOS possono accedere ai dati dentro l'enclave.
Le principali tecnologie TEE sono Intel SGX, AMD SEV e ARM TrustZone. Intel SGX crea enclavi di pochi megabyte per applicazioni critiche specifiche. AMD SEV cripta l'intera memoria di una macchina virtuale, proteggendola dall'hypervisor del cloud. ARM TrustZone divide il processore in due mondi paralleli, uno sicuro e uno normale, completamente isolati tra loro.
Come funziona in pratica
Immaginiamo un ospedale che vuole usare l'intelligenza artificiale per diagnosticare tumori analizzando migliaia di TAC di pazienti. I dati medici sono sensibilissimi e soggetti a normative rigide come il GDPR. L'ospedale non può semplicemente caricarli sul cloud di AWS o Google perché significherebbe fidarsi ciecamente del provider, violando potenzialmente le leggi sulla privacy.
Con il confidential computing, il modello di AI viene caricato in un'enclave TEE sul server cloud. Le immagini mediche vengono inviate cifrate al cloud, decifrate solo dentro l'enclave, elaborate dall'AI, e i risultati vengono cifrati prima di uscire dall'enclave. Il provider cloud non può vedere né i dati né i risultati. Può solo fornire potenza di calcolo senza accesso al contenuto.
La sovranità del dato
Il confidential computing risolve uno dei problemi più spinosi del cloud computing: la sovranità del dato. Molte aziende e governi esitano a usare il cloud pubblico perché i loro dati finiscono fisicamente su server controllati da aziende americane, soggette al CLOUD Act che obbliga le aziende USA a fornire dati alle autorità federali anche se conservati all'estero.
Con i TEE, i dati possono risiedere su server AWS in Virginia ma rimanere crittograficamente inaccessibili ad Amazon, al governo americano o a qualunque attore esterno. Solo il proprietario del dato possiede le chiavi di decifrazione, che vengono caricate nell'enclave in modo sicuro. Questo permette collaborazioni cloud sicure anche tra entità che non si fidano reciprocamente.
AI Act e conformità regolamentare
L'AI Act europeo, entrato in vigore progressivamente dal 2024, impone obblighi stringenti sulla trasparenza e sulla protezione dei dati usati per addestrare modelli di intelligenza artificiale. Le aziende devono dimostrare che i dati personali usati nel training non possono essere estratti o ricostruiti dal modello finale.
Il confidential computing diventa essenziale per la conformità. Permette di addestrare modelli AI su dataset sensibili mantenendo i dati sempre cifrati, generare attestazioni crittografiche che provano che il training è avvenuto secondo le regole, e garantire che il modello risultante non contenga informazioni personali identificabili. Diverse startup europee stanno costruendo piattaforme di AI training compliant-by-design basate su TEE.
Le sfide tecniche
I TEE non sono privi di limitazioni. Le enclavi Intel SGX hanno dimensioni di memoria limitate, tipicamente 128-256 MB, insufficienti per applicazioni che elaborano big data. AMD SEV ha overhead prestazionali del 5-10 percento dovuti alla cifratura continua della memoria. E sono emerse vulnerabilità hardware come Spectre e Meltdown che in alcuni casi possono compromettere le enclavi tramite attacchi side-channel sofisticati.
La ricerca è intensissima. Intel ha rilasciato SGX di seconda generazione con enclavi fino a 1 TB. AMD ha introdotto SEV-SNP con protezioni contro attacchi più avanzati. Nuove architetture come IBM Secure Execution e Arm Confidential Compute Architecture stanno emergendo. L'obiettivo è rendere il confidential computing lo standard di default, non un'opzione costosa.
Il futuro della collaborazione sicura
Il vero potenziale del confidential computing emerge nella collaborazione multi-parte. Immaginiamo tre banche che vogliono addestrare un modello di AI per rilevare frodi combinando i loro dataset, ma nessuna vuole condividere i propri dati sensibili con le altre. Con il confidential computing, possono contribuire dati cifrati a un'enclave condivisa, addestrare il modello collaborativamente e ottenere i benefici senza mai esporre le informazioni riservate.
Applicazioni simili stanno emergendo in farmacologia per analisi congiunte di trial clinici, in genomica per ricerca su dati genetici aggregati, in finanza per analisi di rischio sistemico. Il paradigma si chiama secure multi-party computation, e i TEE ne sono l'implementazione pratica più promettente.
La privacy mentale inizia con la privacy computazionale. Se i nostri dati non sono al sicuro nemmeno mentre vengono usati, non esiste vero segreto. Il confidential computing è la blindatura finale, la protezione che chiude l'ultimo buco nella corazza della sicurezza digitale.
Di Alex (del 12/02/2026 @ 10:00:00, in Sicurezza informatica, letto 389 volte)

Rappresentazione visiva della protezione dei dati durante l'elaborazione cloud
Il Confidential Computing protegge i dati mentre sono elaborati, usando hardware con Trusted Execution Environments. Nel 2026 questa tecnologia è fondamentale per analisi sicure su cloud condivisi. Le aziende collaborano su dataset comuni senza esporre dati grezzi, rispettando leggi come l'AI Act europeo. LEGGI TUTTO L'ARTICOLO
Protezione dei dati in fase di elaborazione
Il Confidential Computing protegge i dati sensibili mentre sono in fase di elaborazione, utilizzando hardware basati su Trusted Execution Environments, noti come TEE. Questa tecnologia rappresenta un salto qualitativo nella sicurezza informatica.
A differenza della crittografia tradizionale che protegge i dati a riposo o in transito, il Confidential Computing mantiene i dati protetti anche durante il loro utilizzo attivo da parte di applicazioni e sistemi.
Collaborazione sicura nell'era dell'intelligenza artificiale
Questa tecnologia è fondamentale nel 2026 per permettere analisi di intelligenza artificiale sicure su infrastrutture cloud non affidabili o condivise. Le aziende possono ora collaborare su dataset comuni senza esporre i propri dati grezzi ai partner.
Questo approccio facilita la conformità con leggi sulla privacy sempre più stringenti come l'AI Act europeo, permettendo innovazione tecnologica senza compromettere la sicurezza e la privacy degli utenti.
Il Confidential Computing rappresenta il futuro della collaborazione digitale sicura, dove la condivisione di conoscenza e l'innovazione possono coesistere con la massima protezione dei dati sensibili.